
Сообщить об инциденте
Оставьте заявку и мы свяжемся с вами в ближайшее время


Обзор продукта
CICADA8 Dependency Firewall
Обзор продукта
CICADA8 Dependency Firewall
CICADA8 Dependency Firewall
df.example.corp/firewall-activityк
Обзор продукта
CICADA8 Dependency Firewall
CICADA8 Dependency Firewall
df.example.corp/firewall-activityк
Обзор продукта
CICADA8 Dependency Firewall
CICADA8 Dependency Firewall
df.example.corp/firewall-activityк
Обзор продукта
CICADA8 Dependency Firewall
CICADA8 Dependency Firewall
df.example.corp/firewall-activityк
Обзор продукта
CICADA8 Dependency Firewall
CICADA8 Dependency Firewall
df.example.corp/firewall-activityк
Обзор продукта
CICADA8 Dependency Firewall
CICADA8 Dependency Firewall
df.example.corp/firewall-activityк
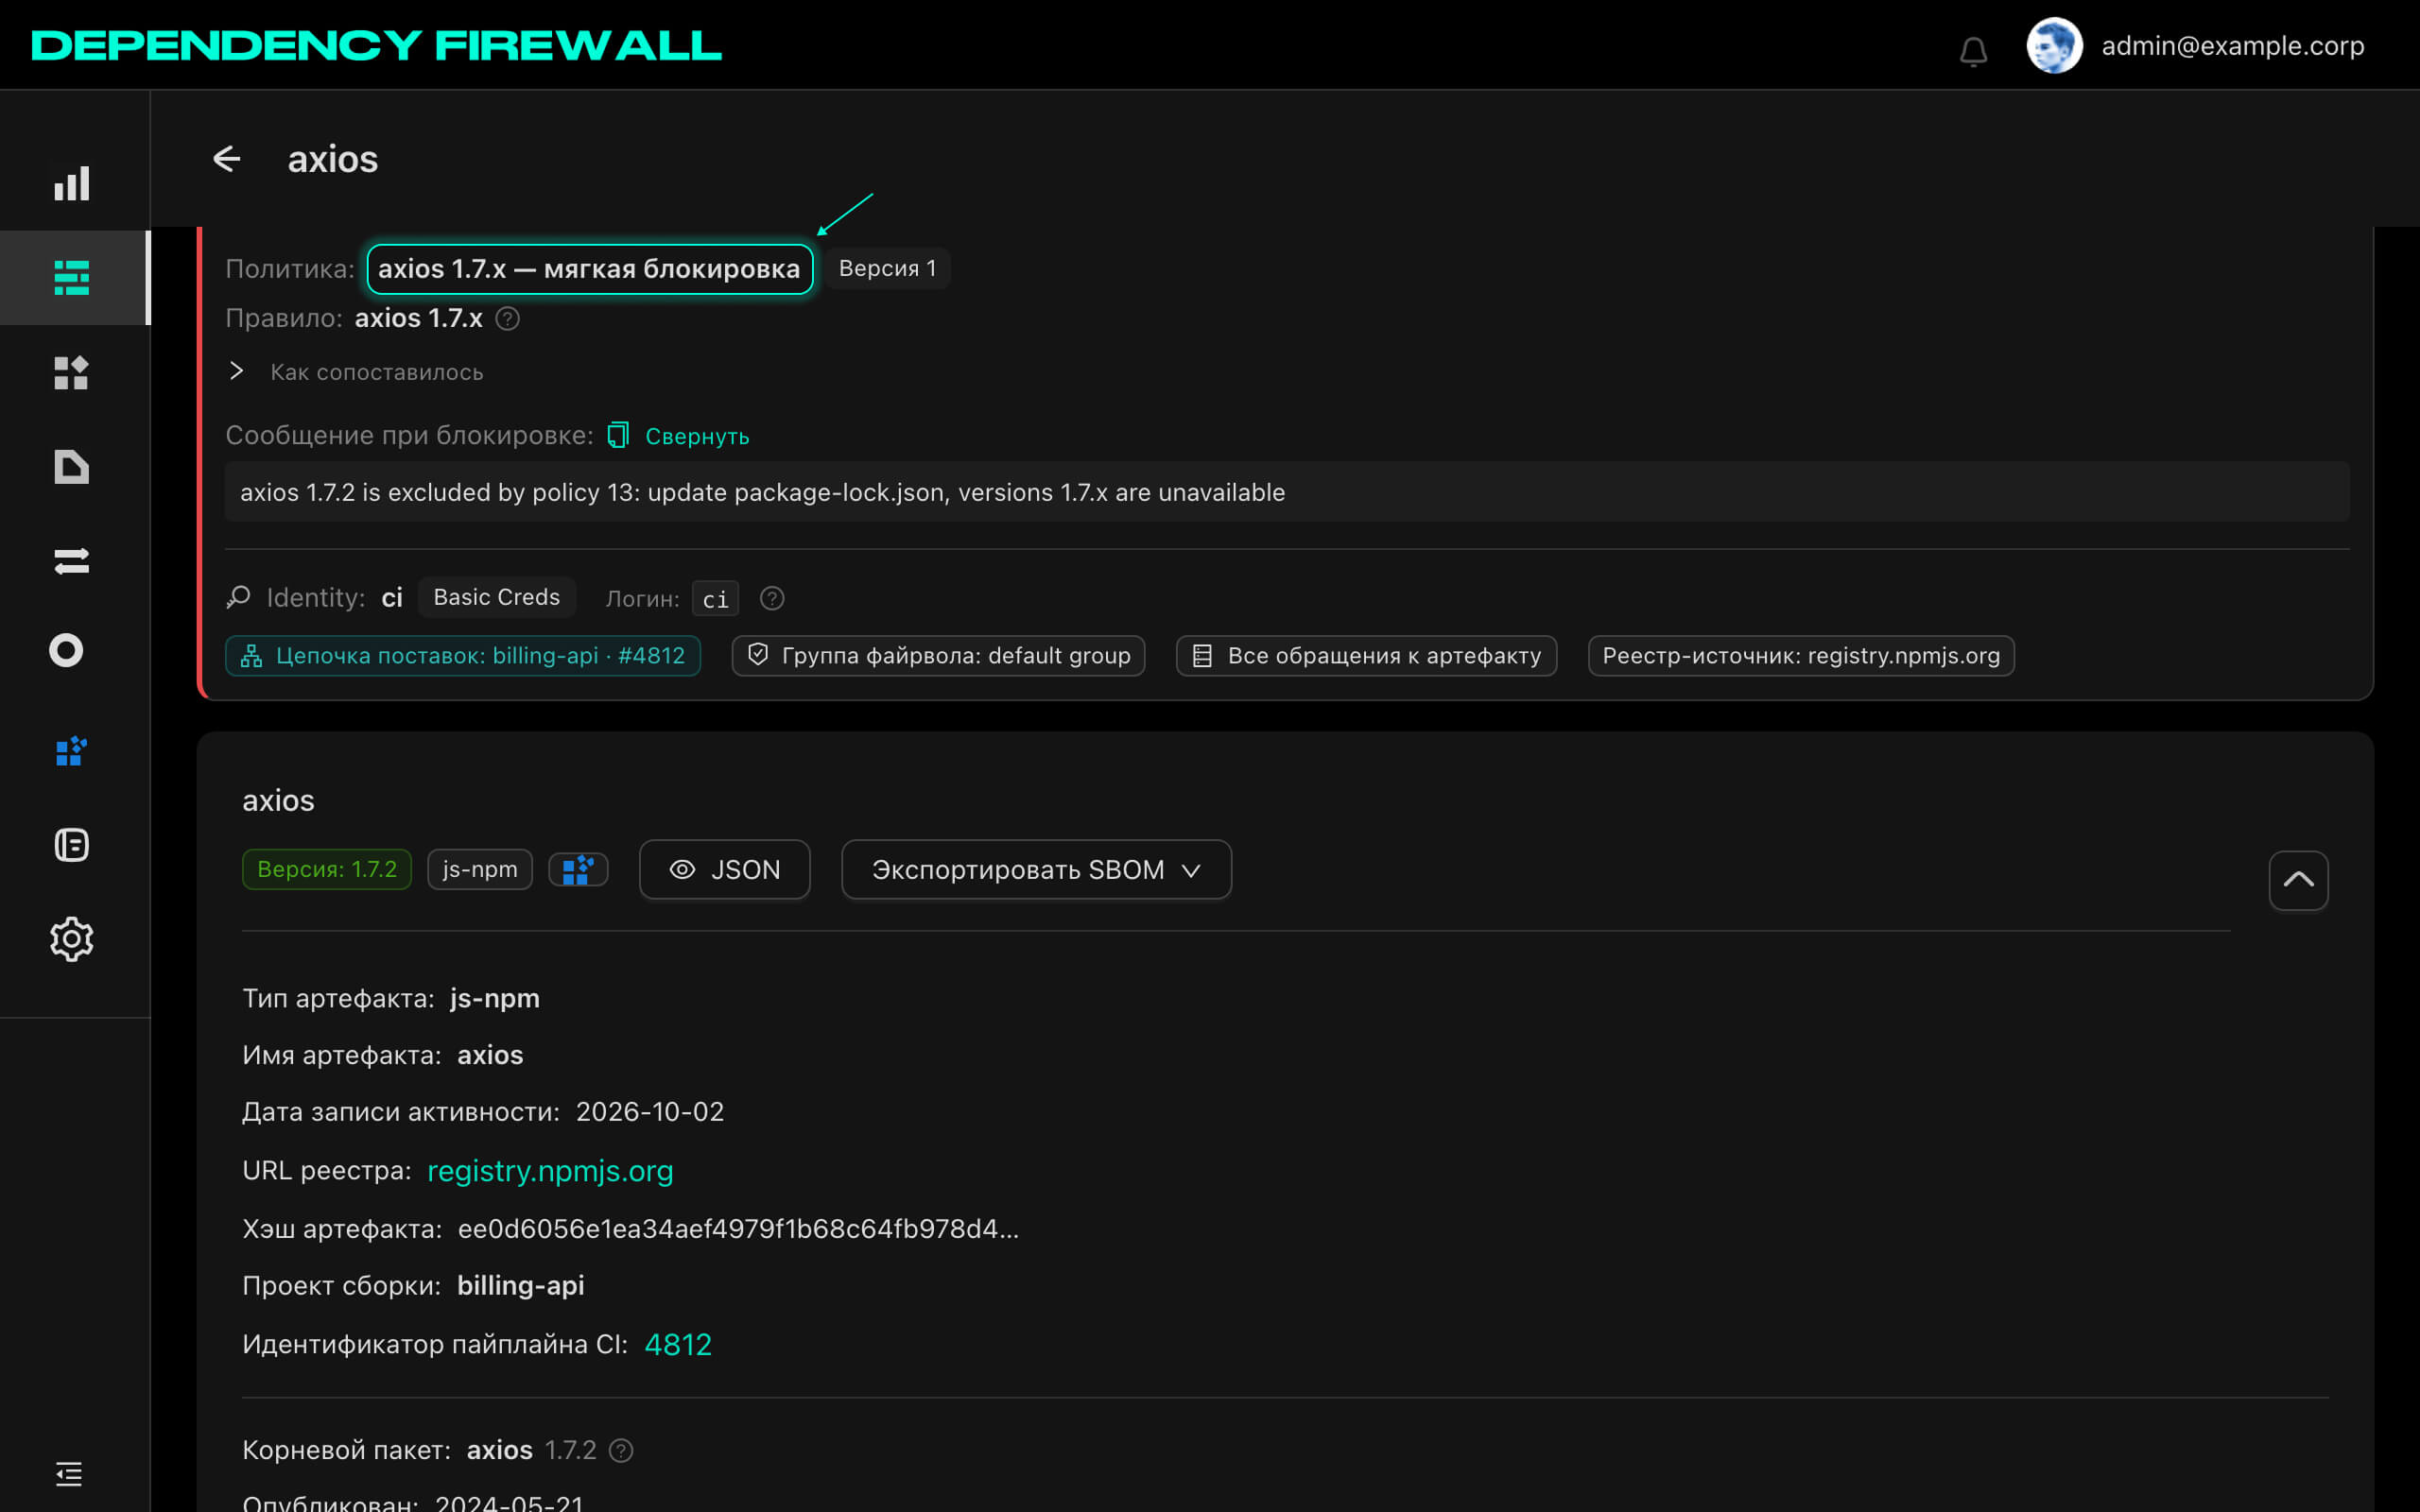
Обзор продукта
CICADA8 Dependency Firewall
CICADA8 Dependency Firewall
df.example.corp/firewall-activityк
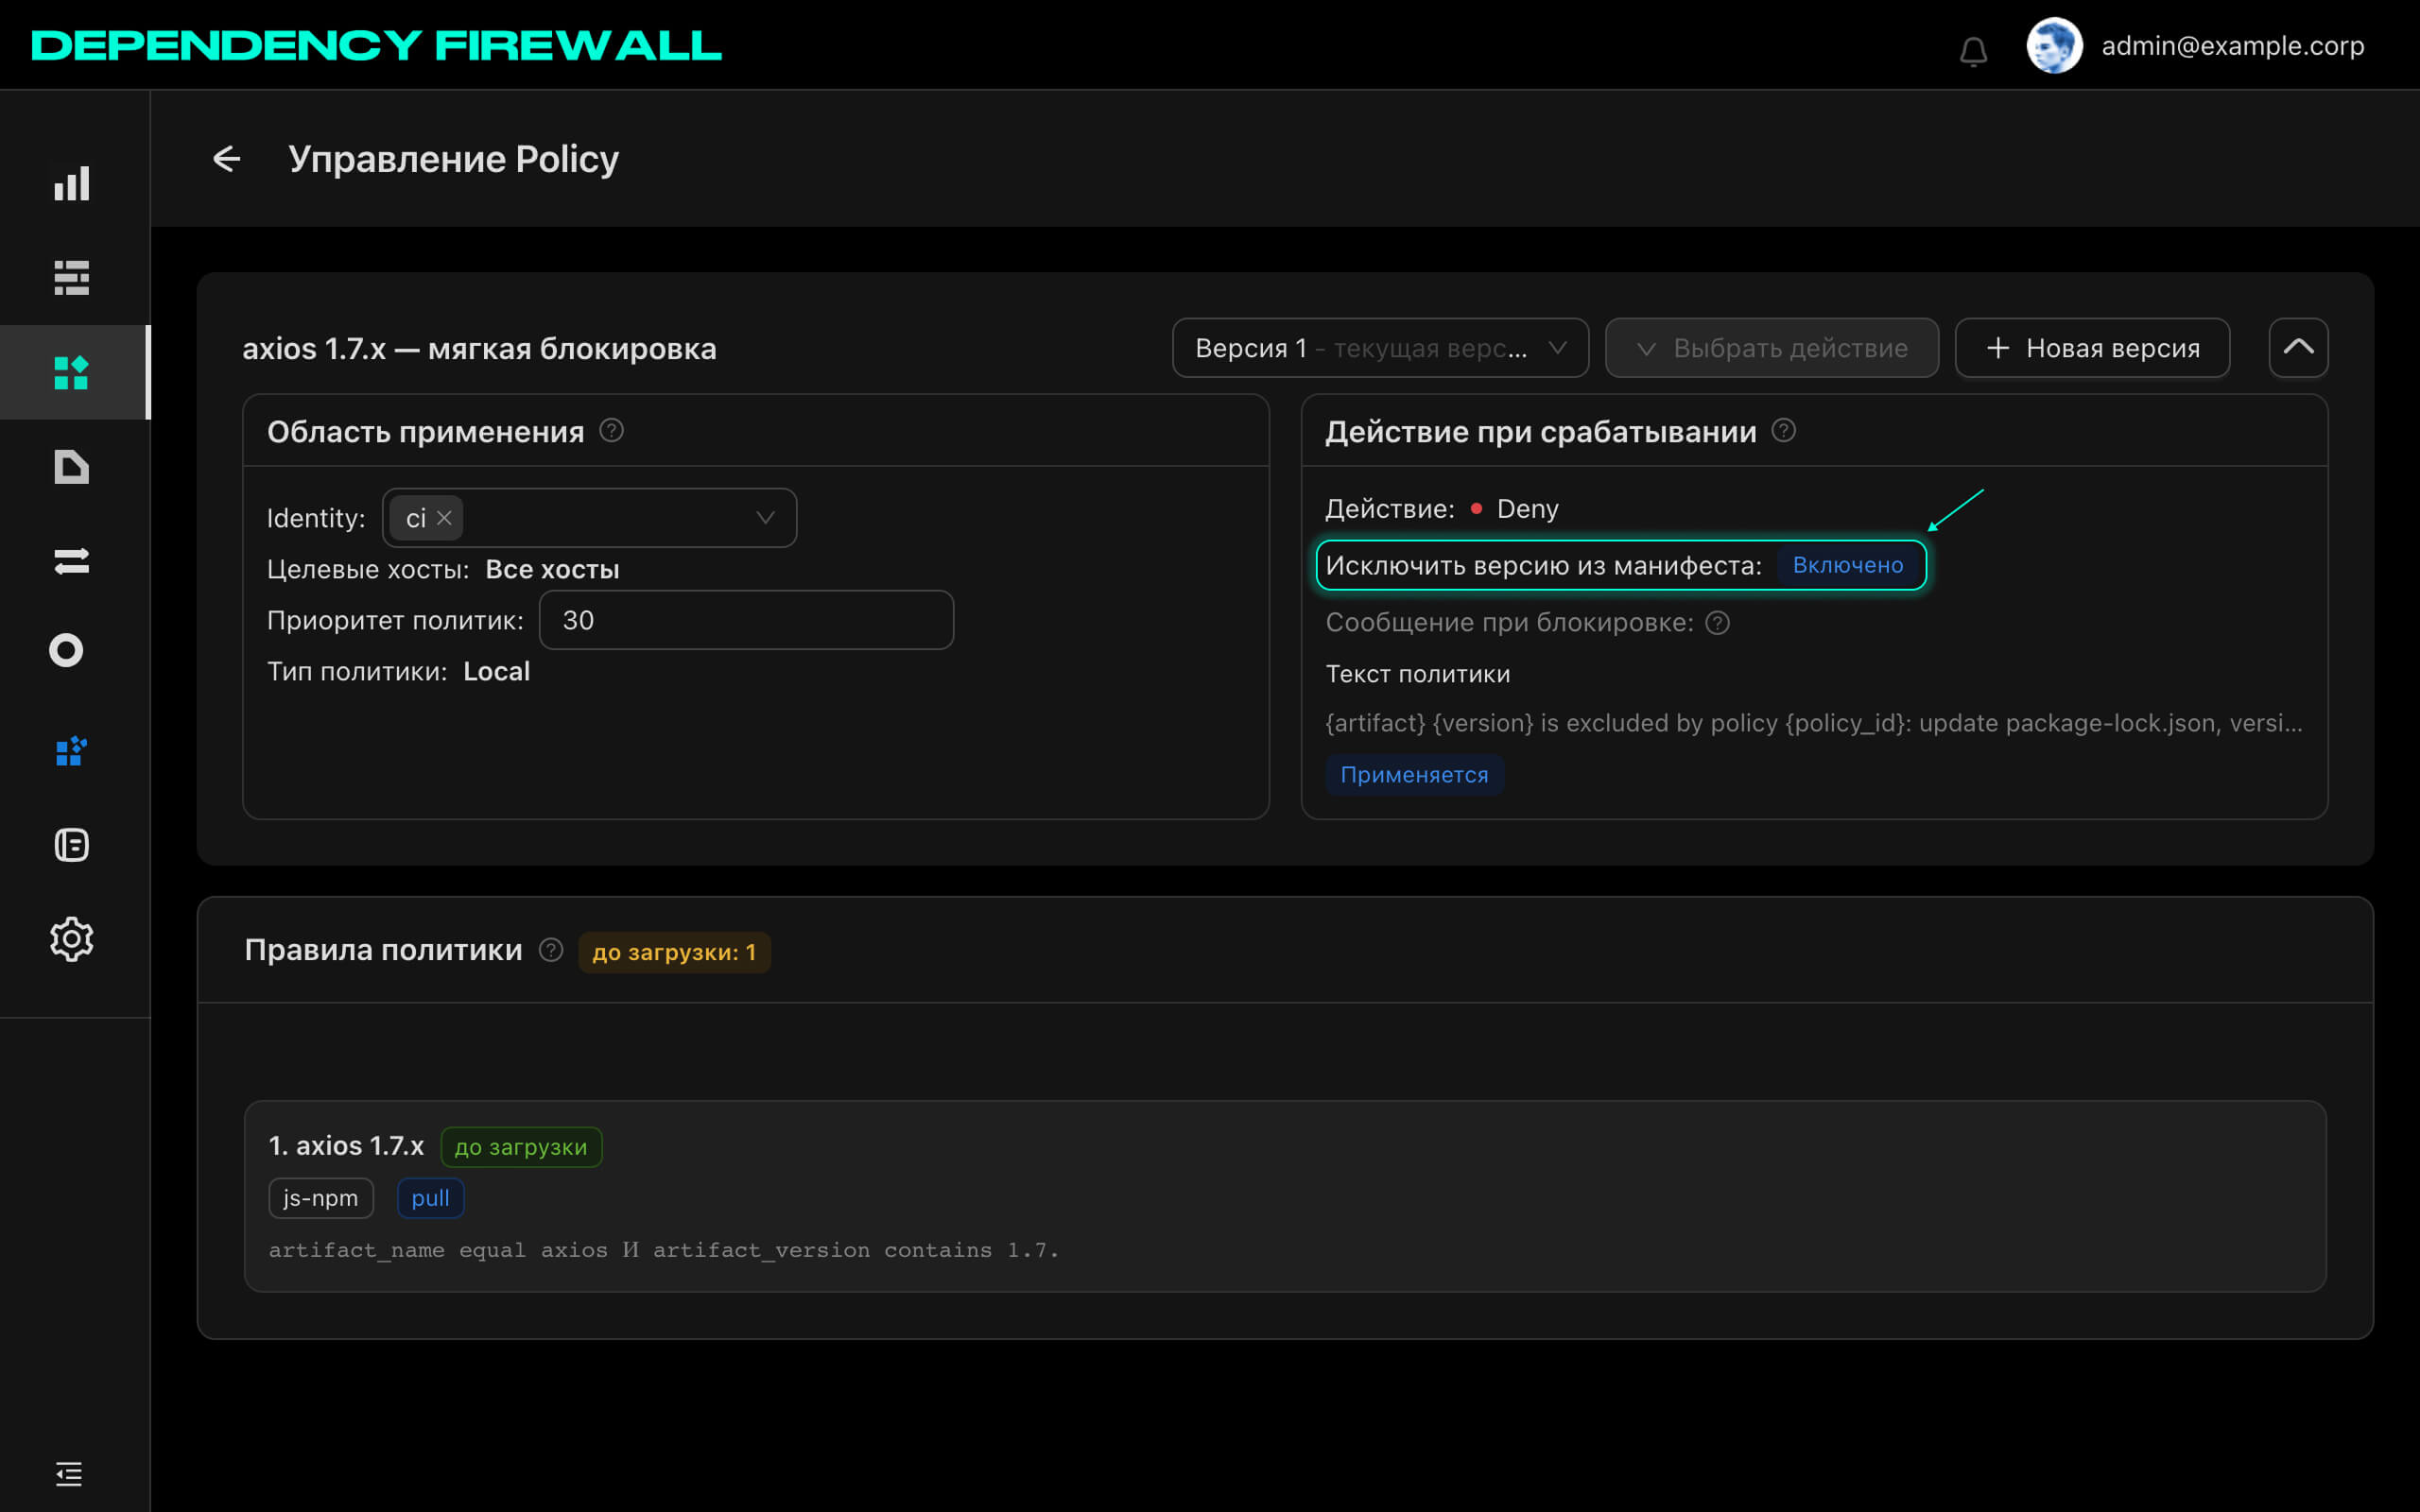
Обзор продукта
CICADA8 Dependency Firewall
CICADA8 Dependency Firewall
df.example.corp/firewall-activityк
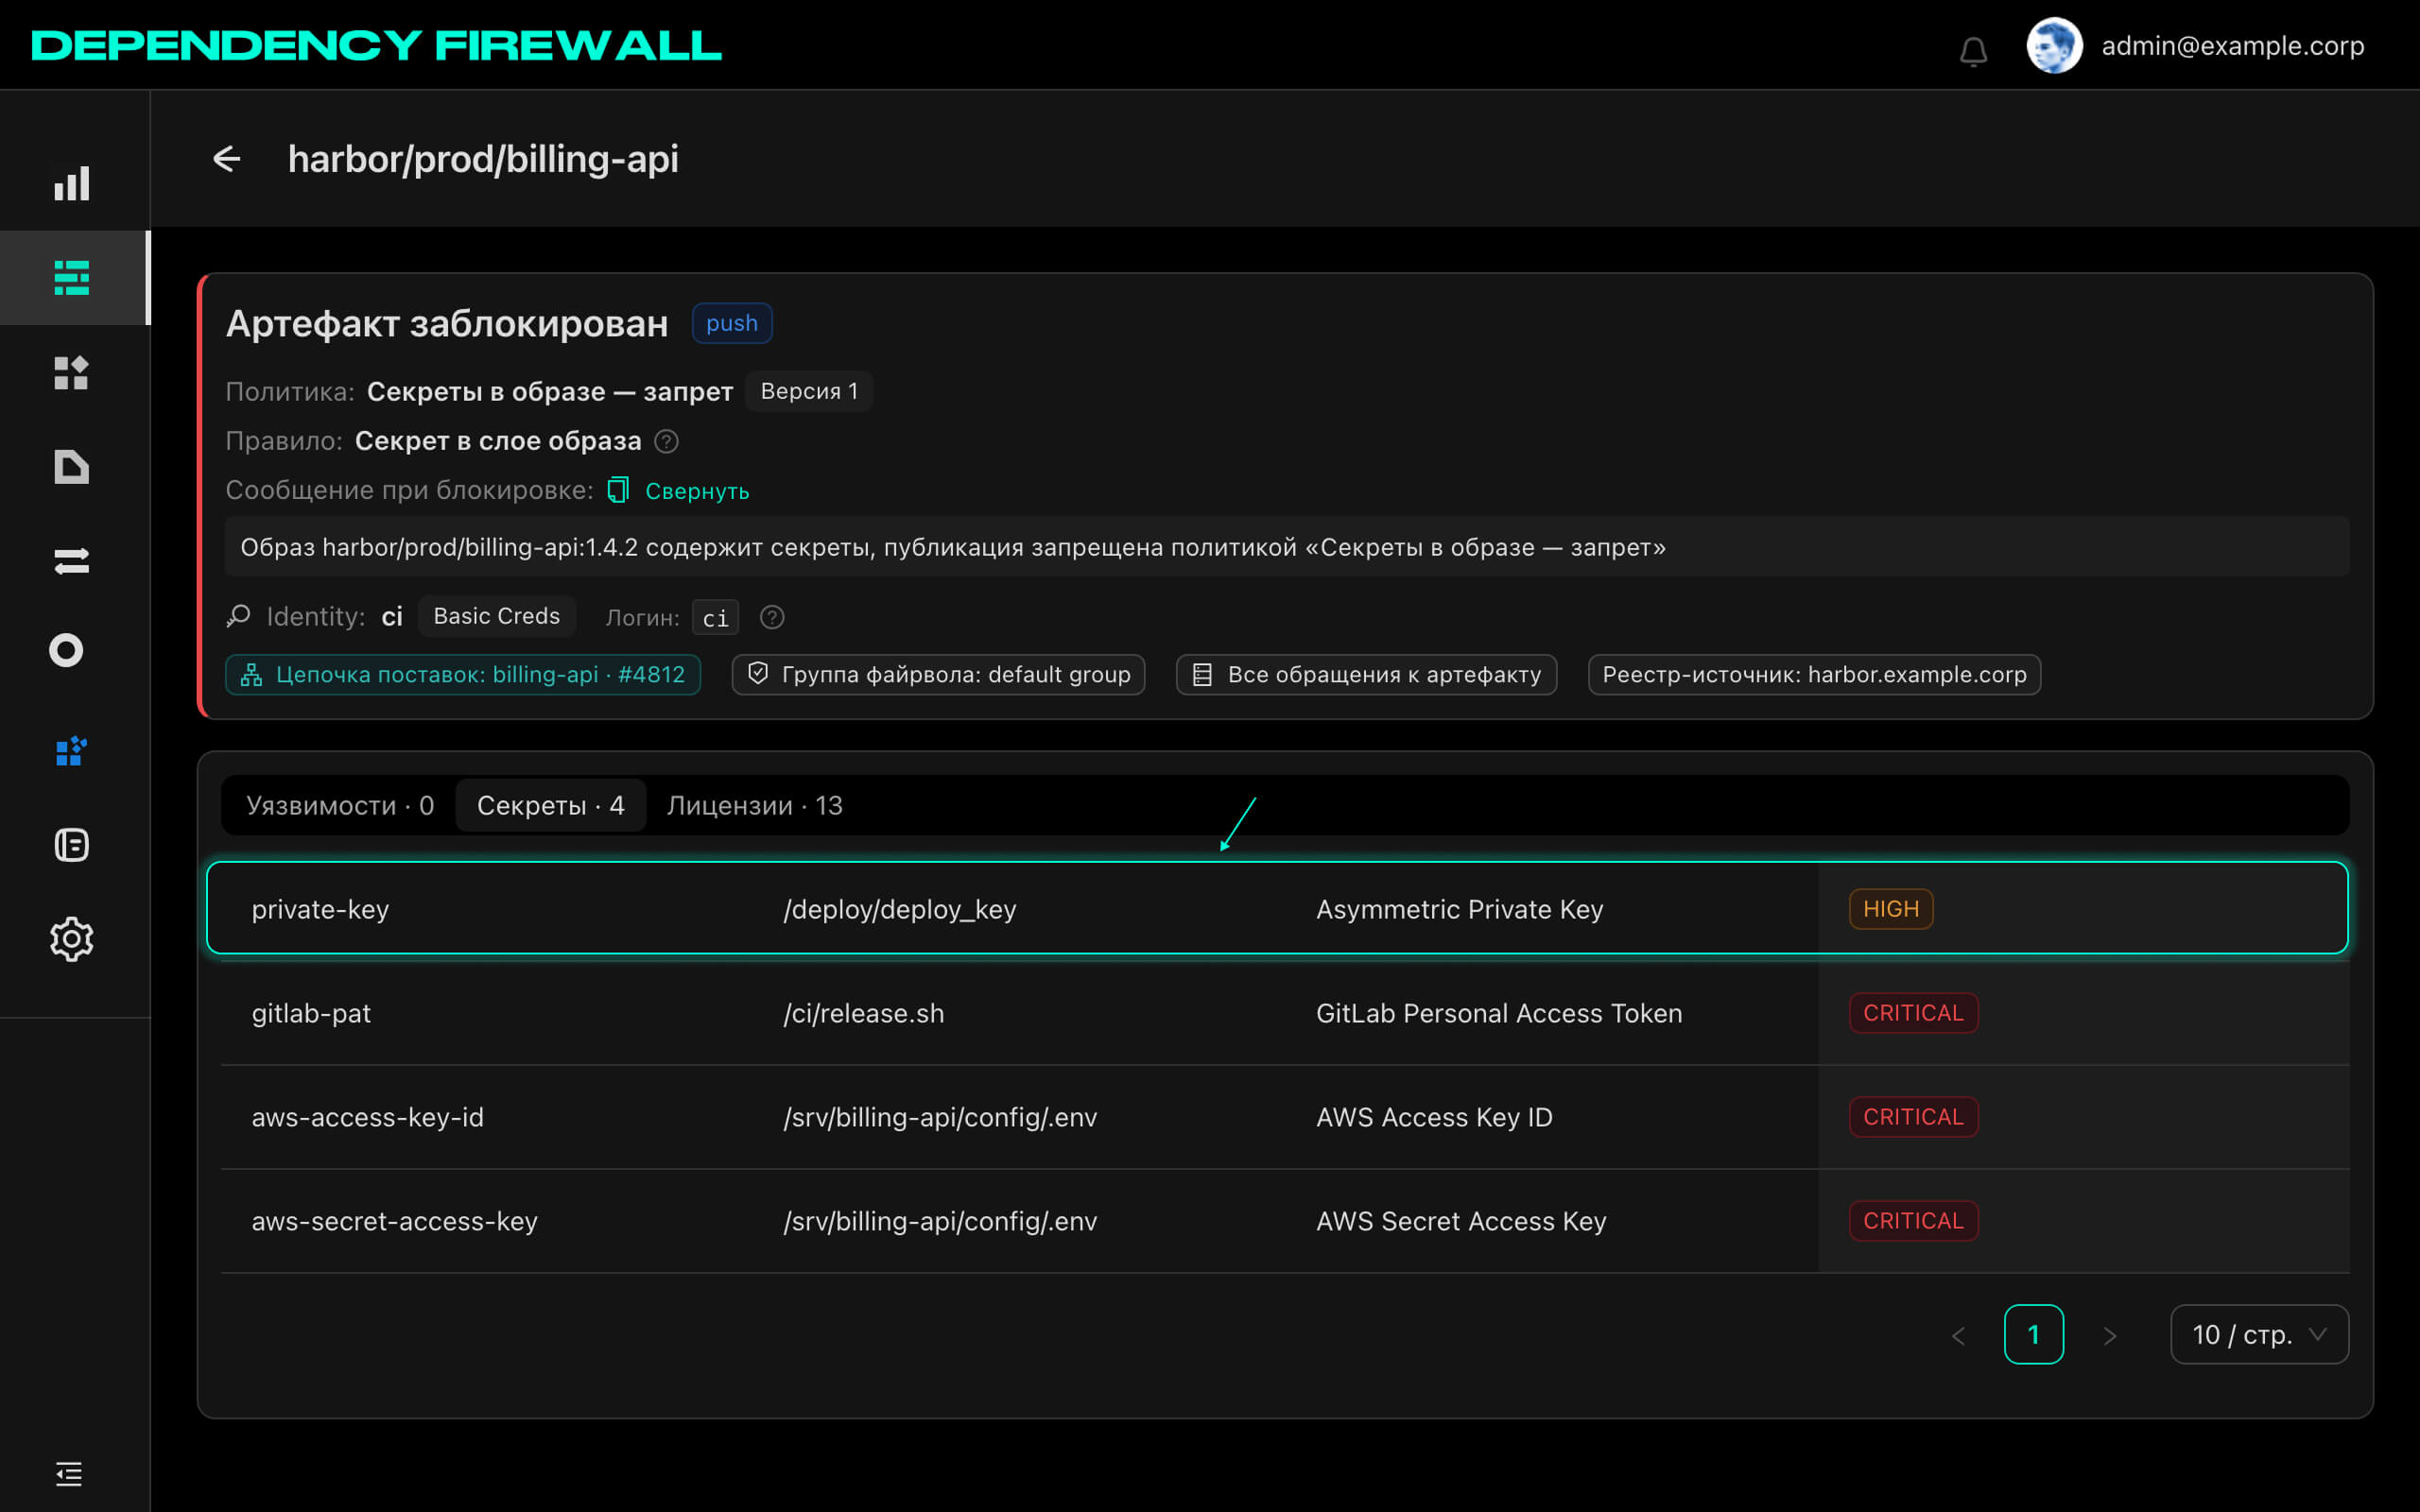
Обзор продукта
CICADA8 Dependency Firewall
CICADA8 Dependency Firewall
df.example.corp/firewall-activityк
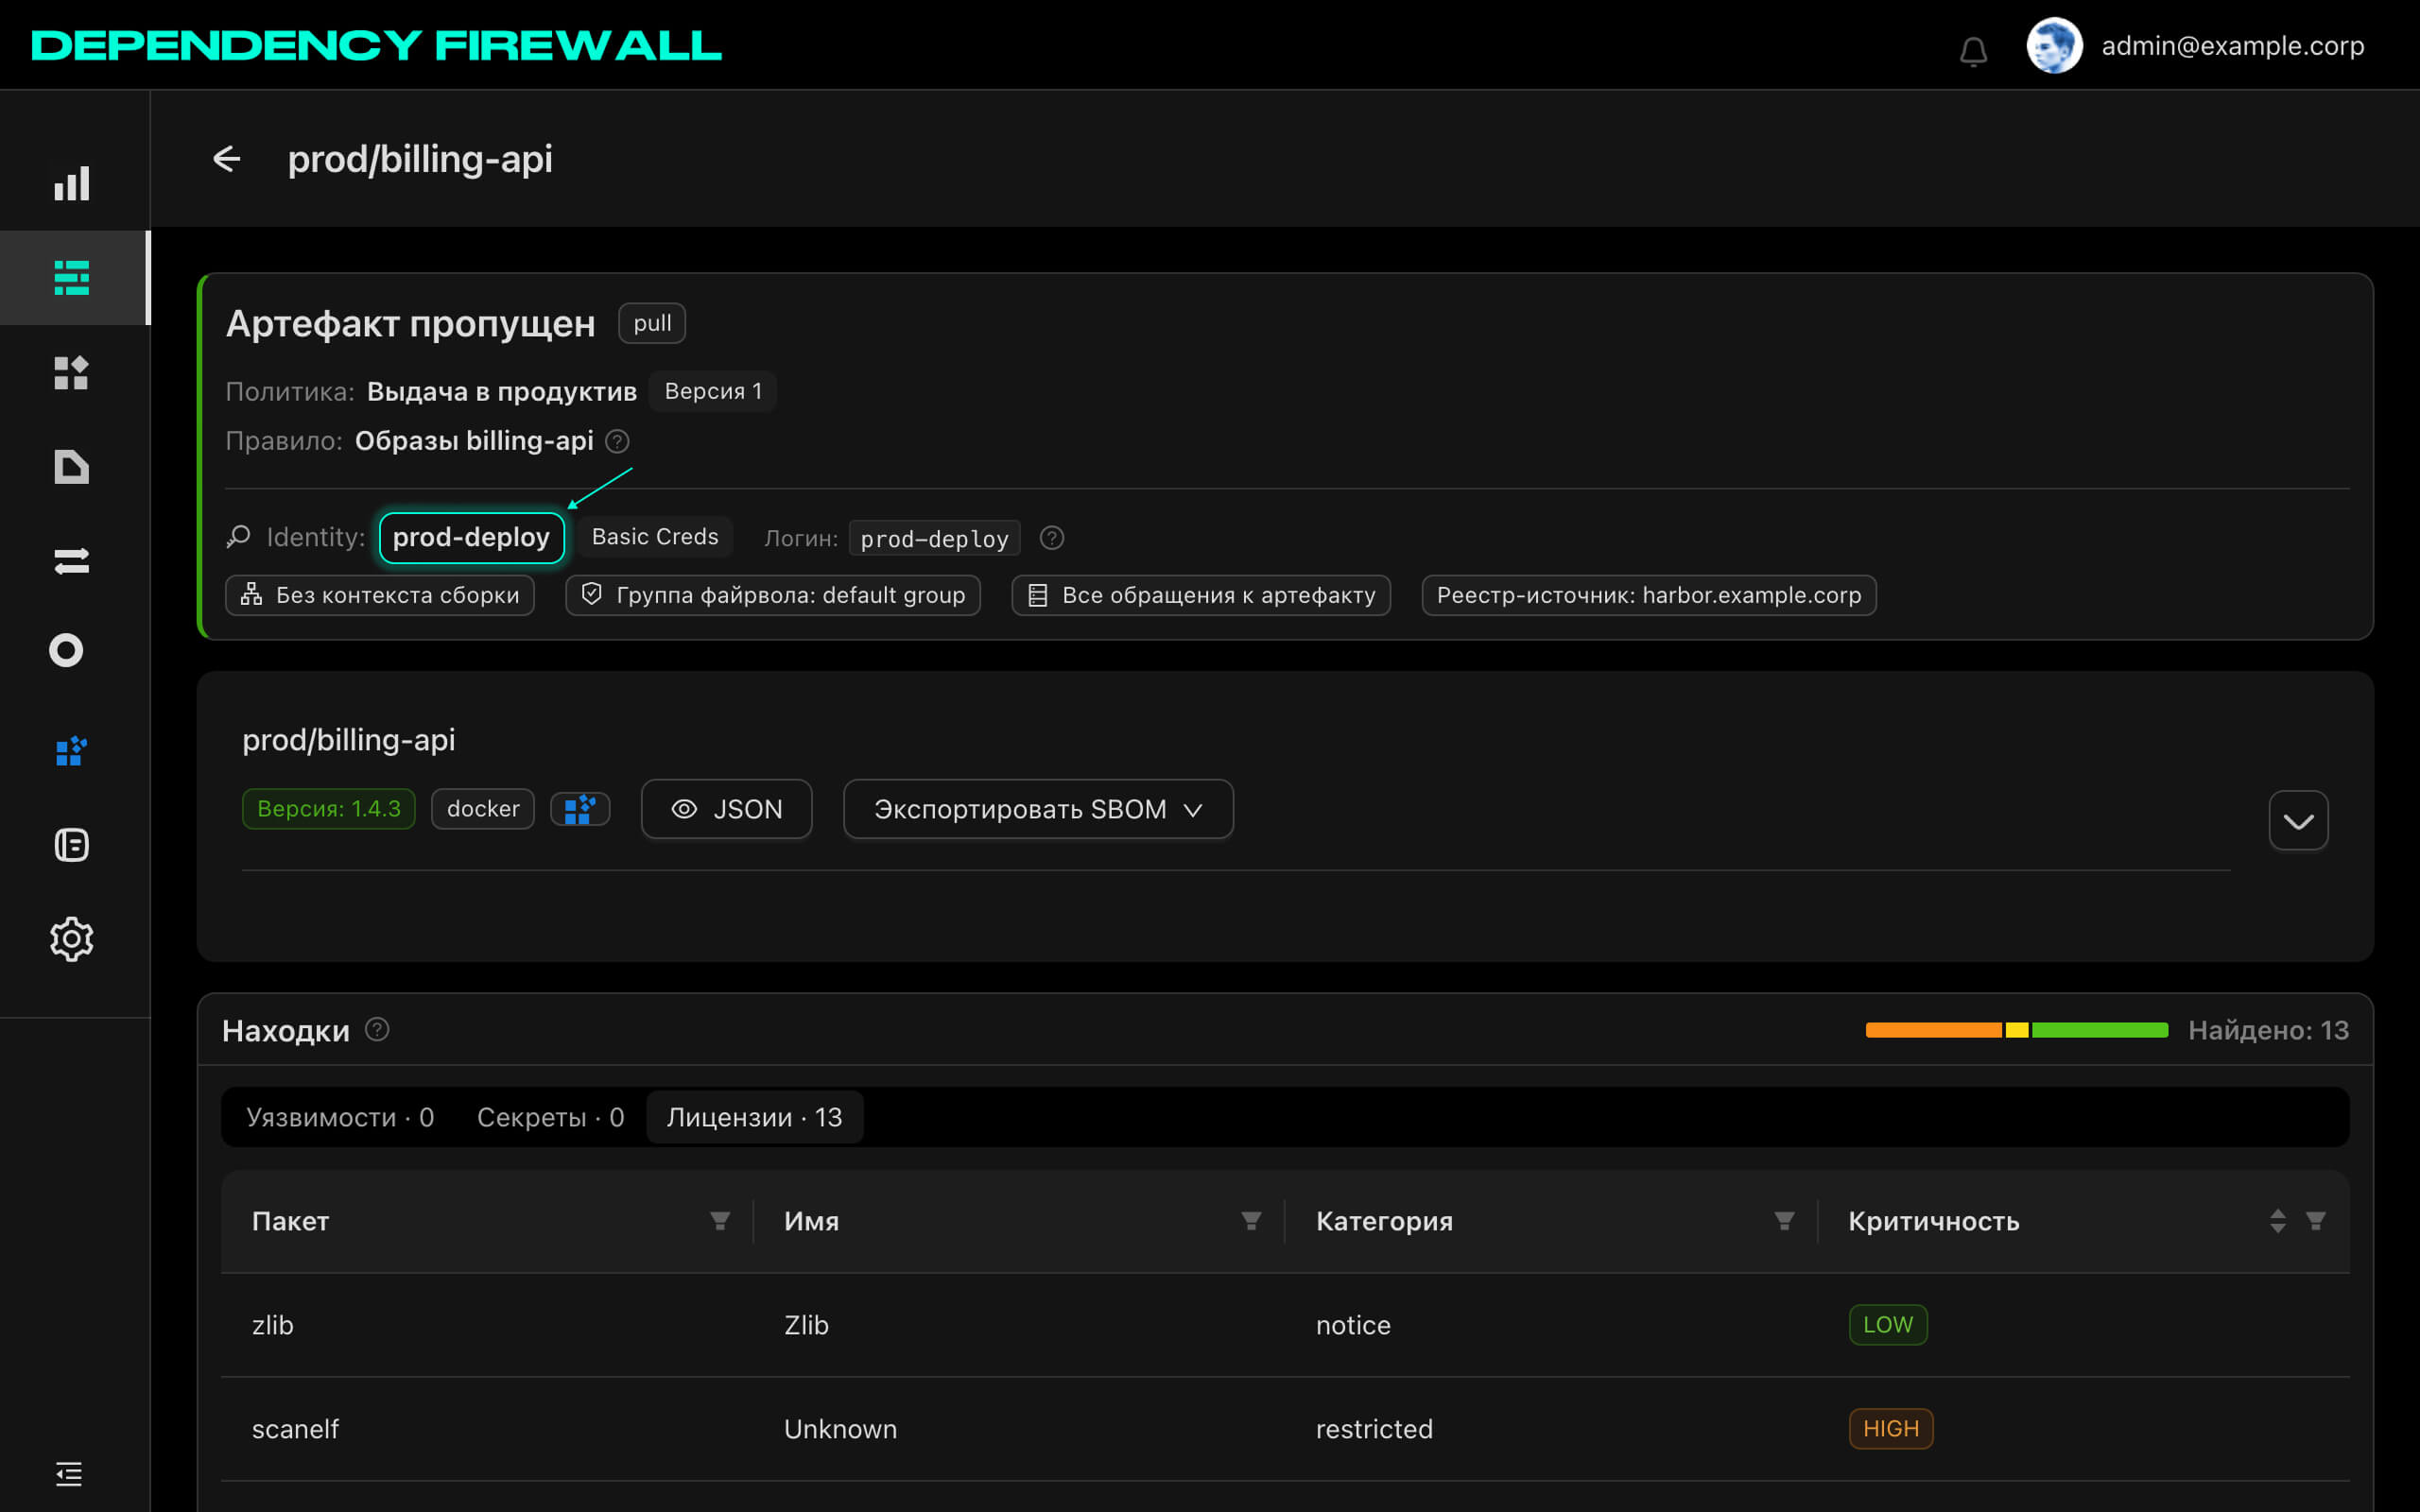
Обзор продукта
CICADA8 Dependency Firewall
CICADA8 Dependency Firewall
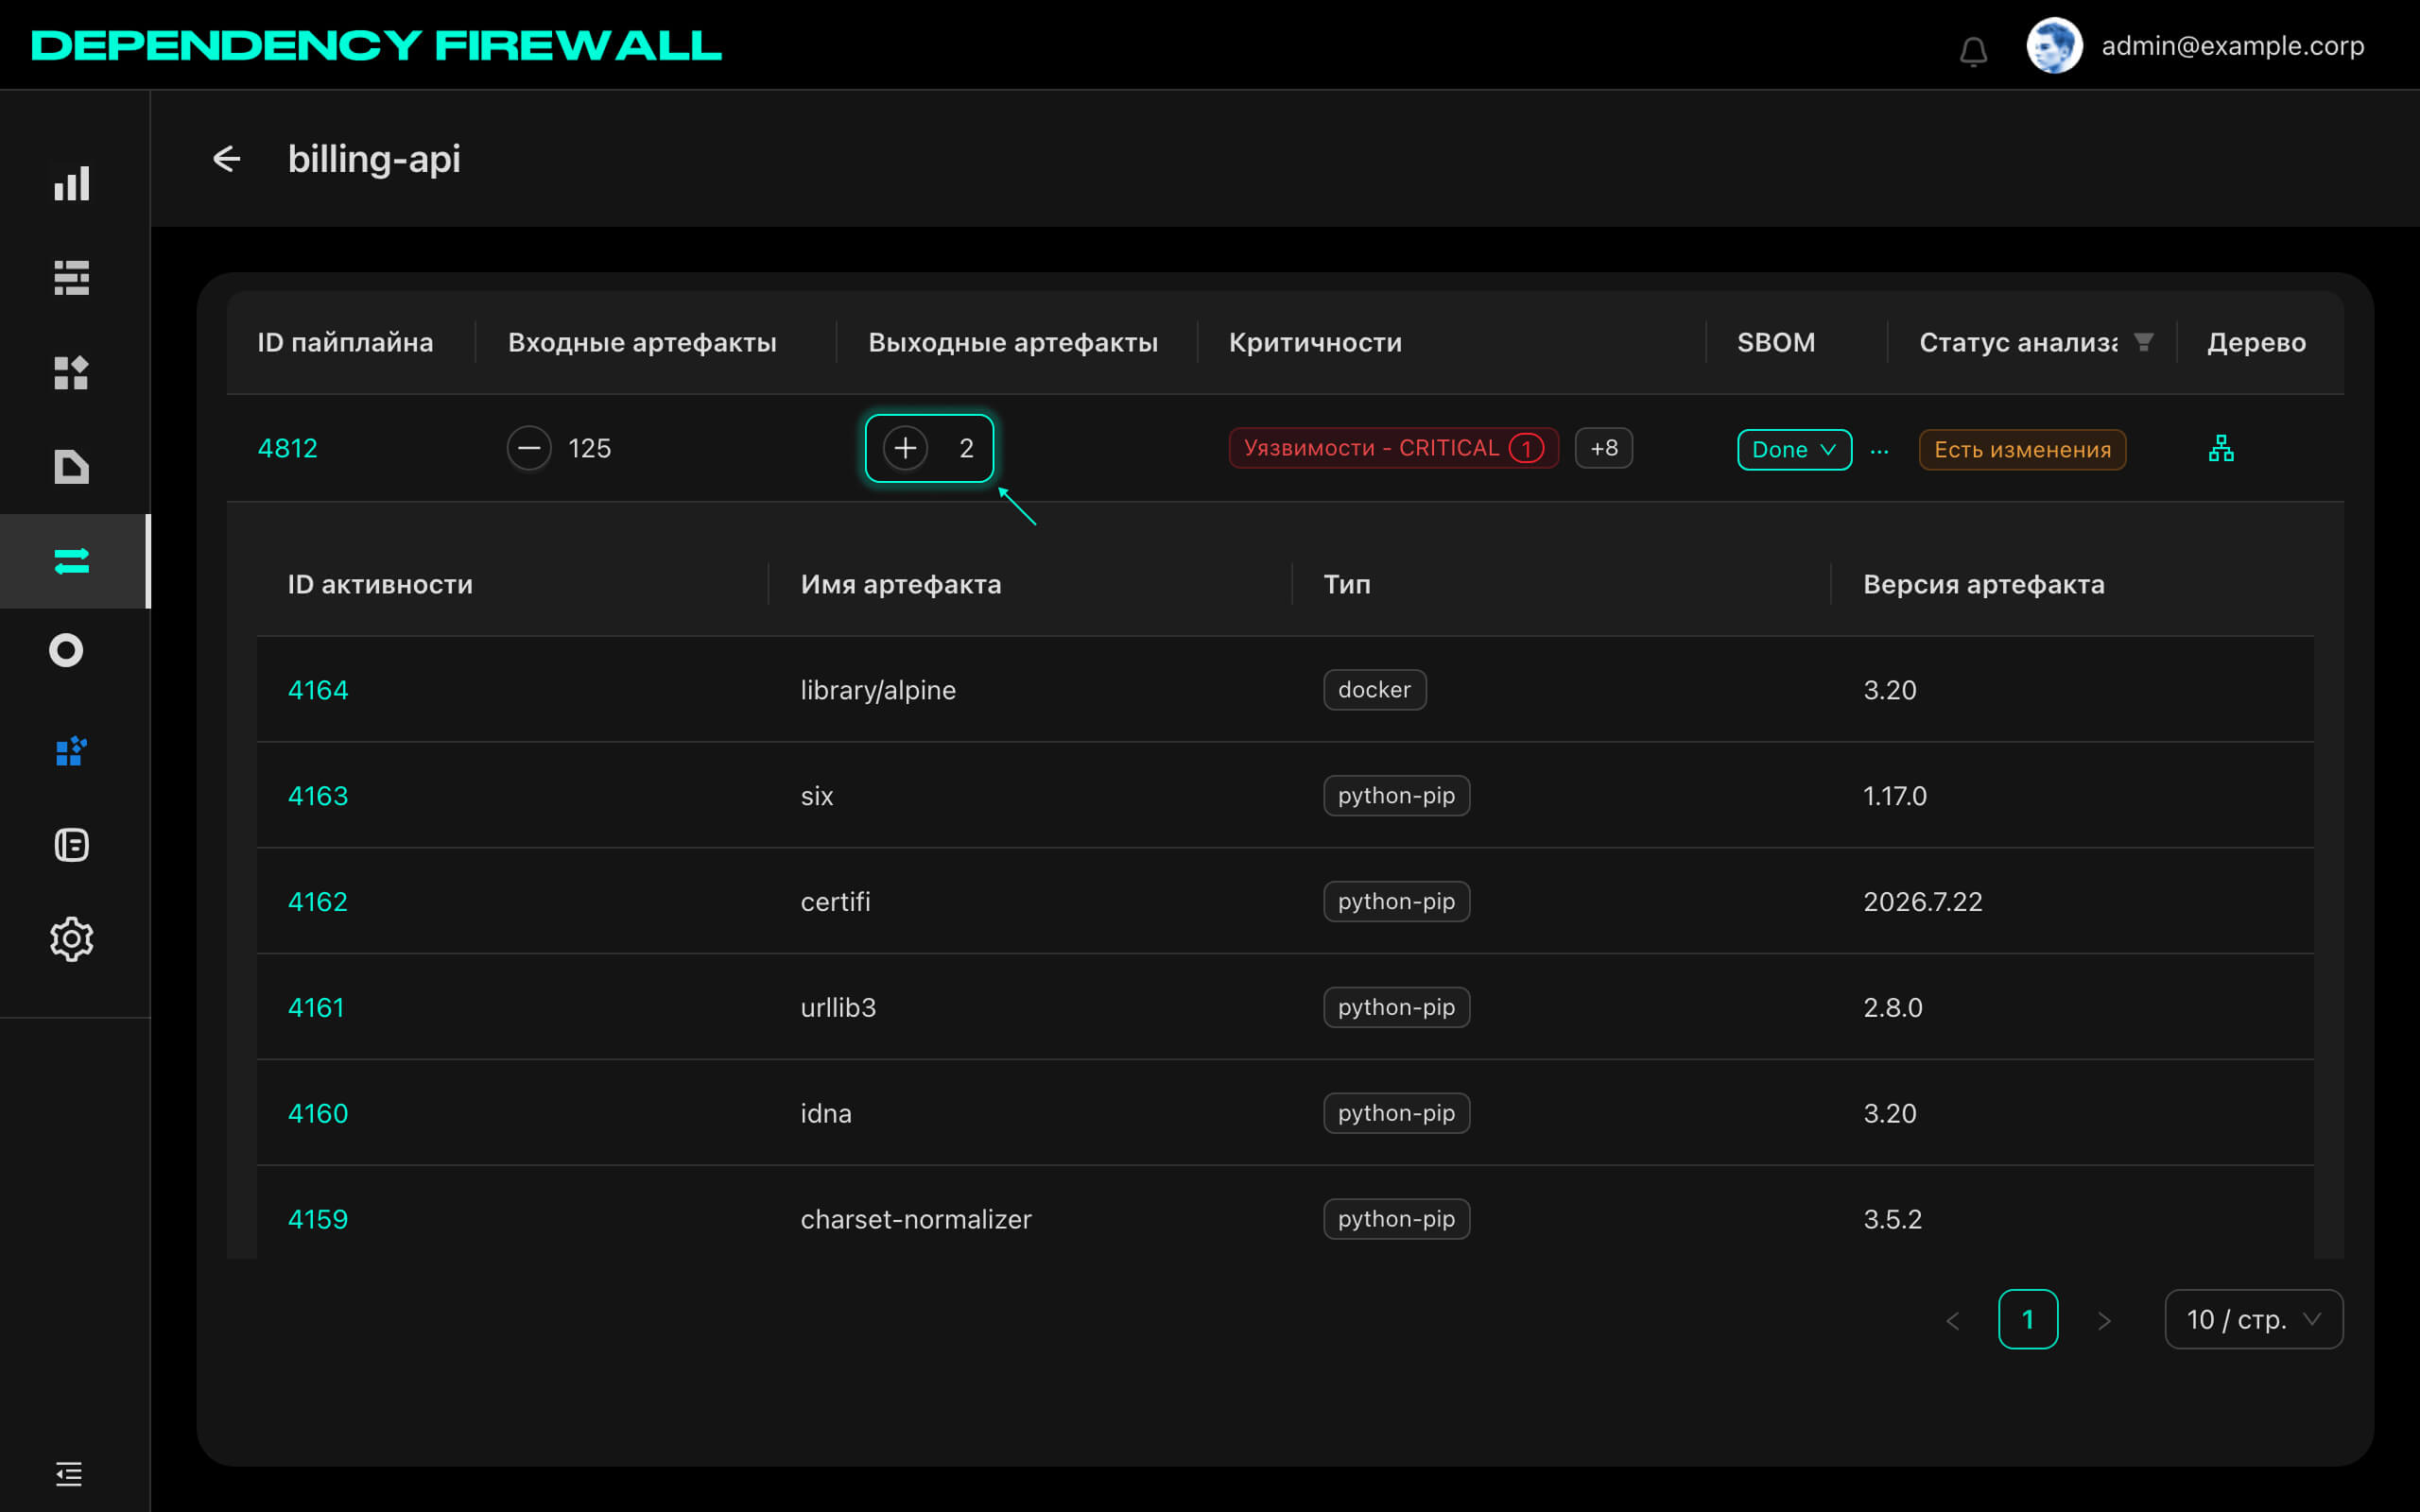
Обзор продукта
CICADA8 Dependency Firewall
CICADA8 Dependency Firewall
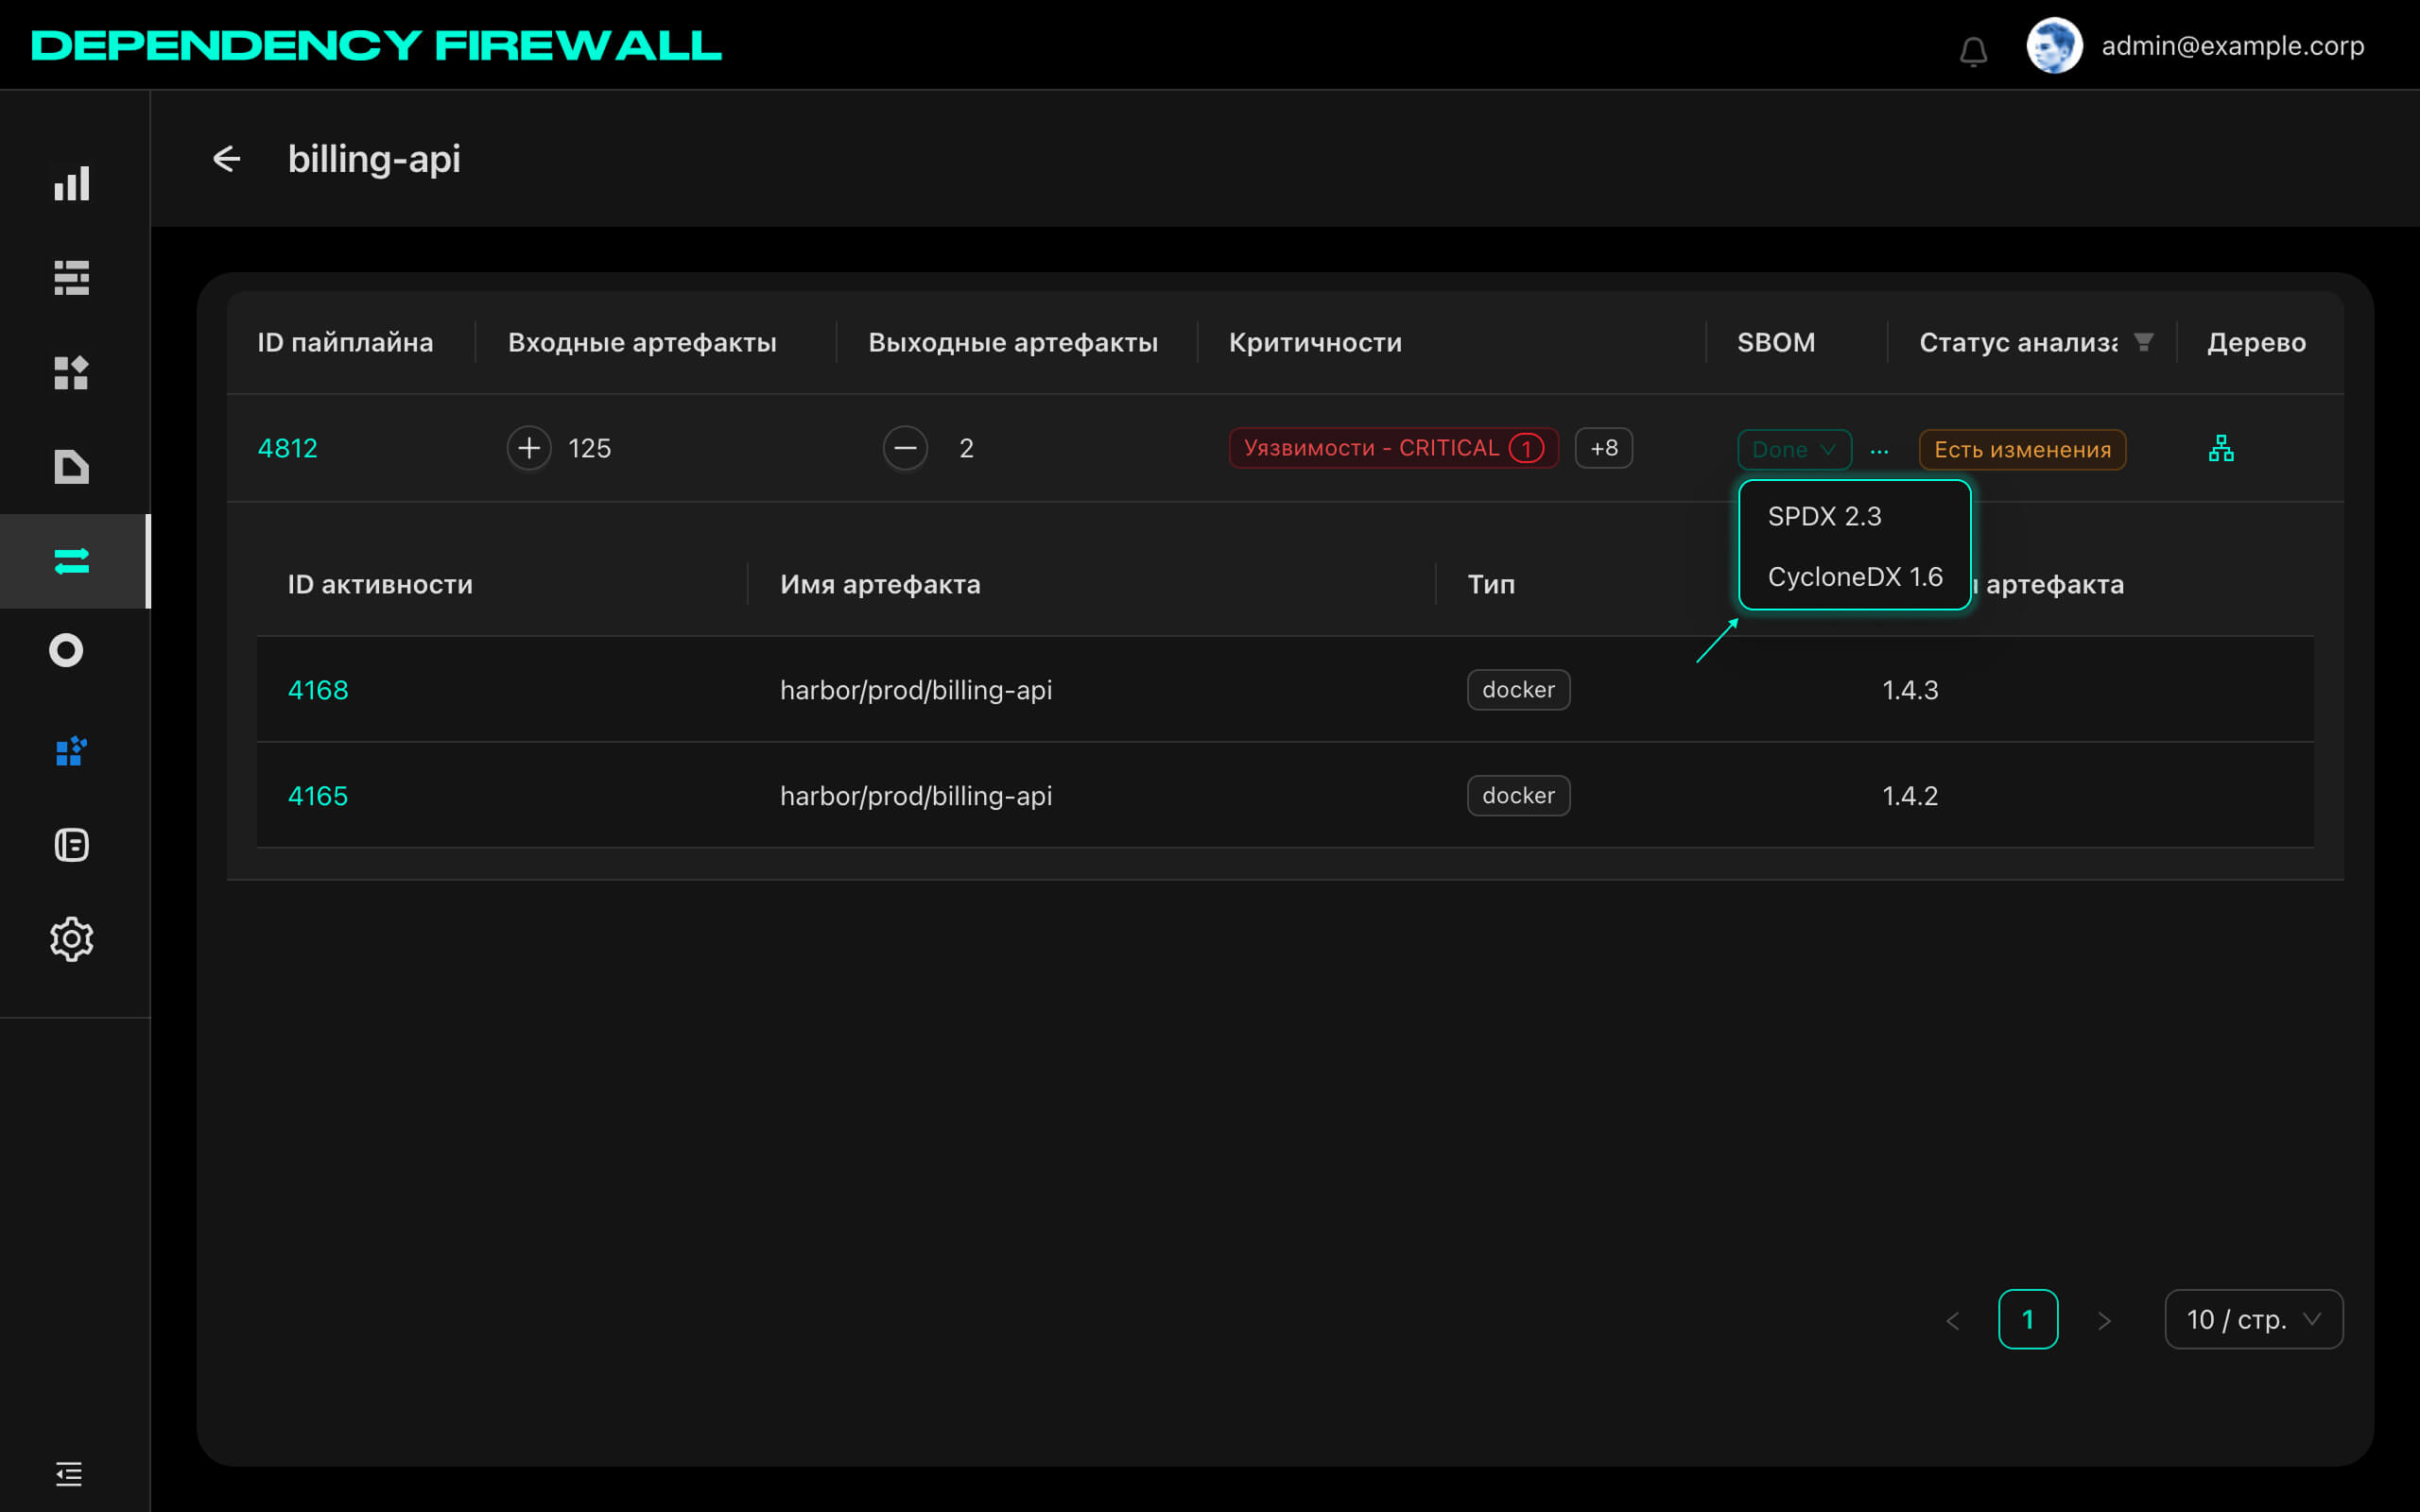
Обзор продукта
CICADA8 Dependency Firewall
CICADA8 Dependency Firewall
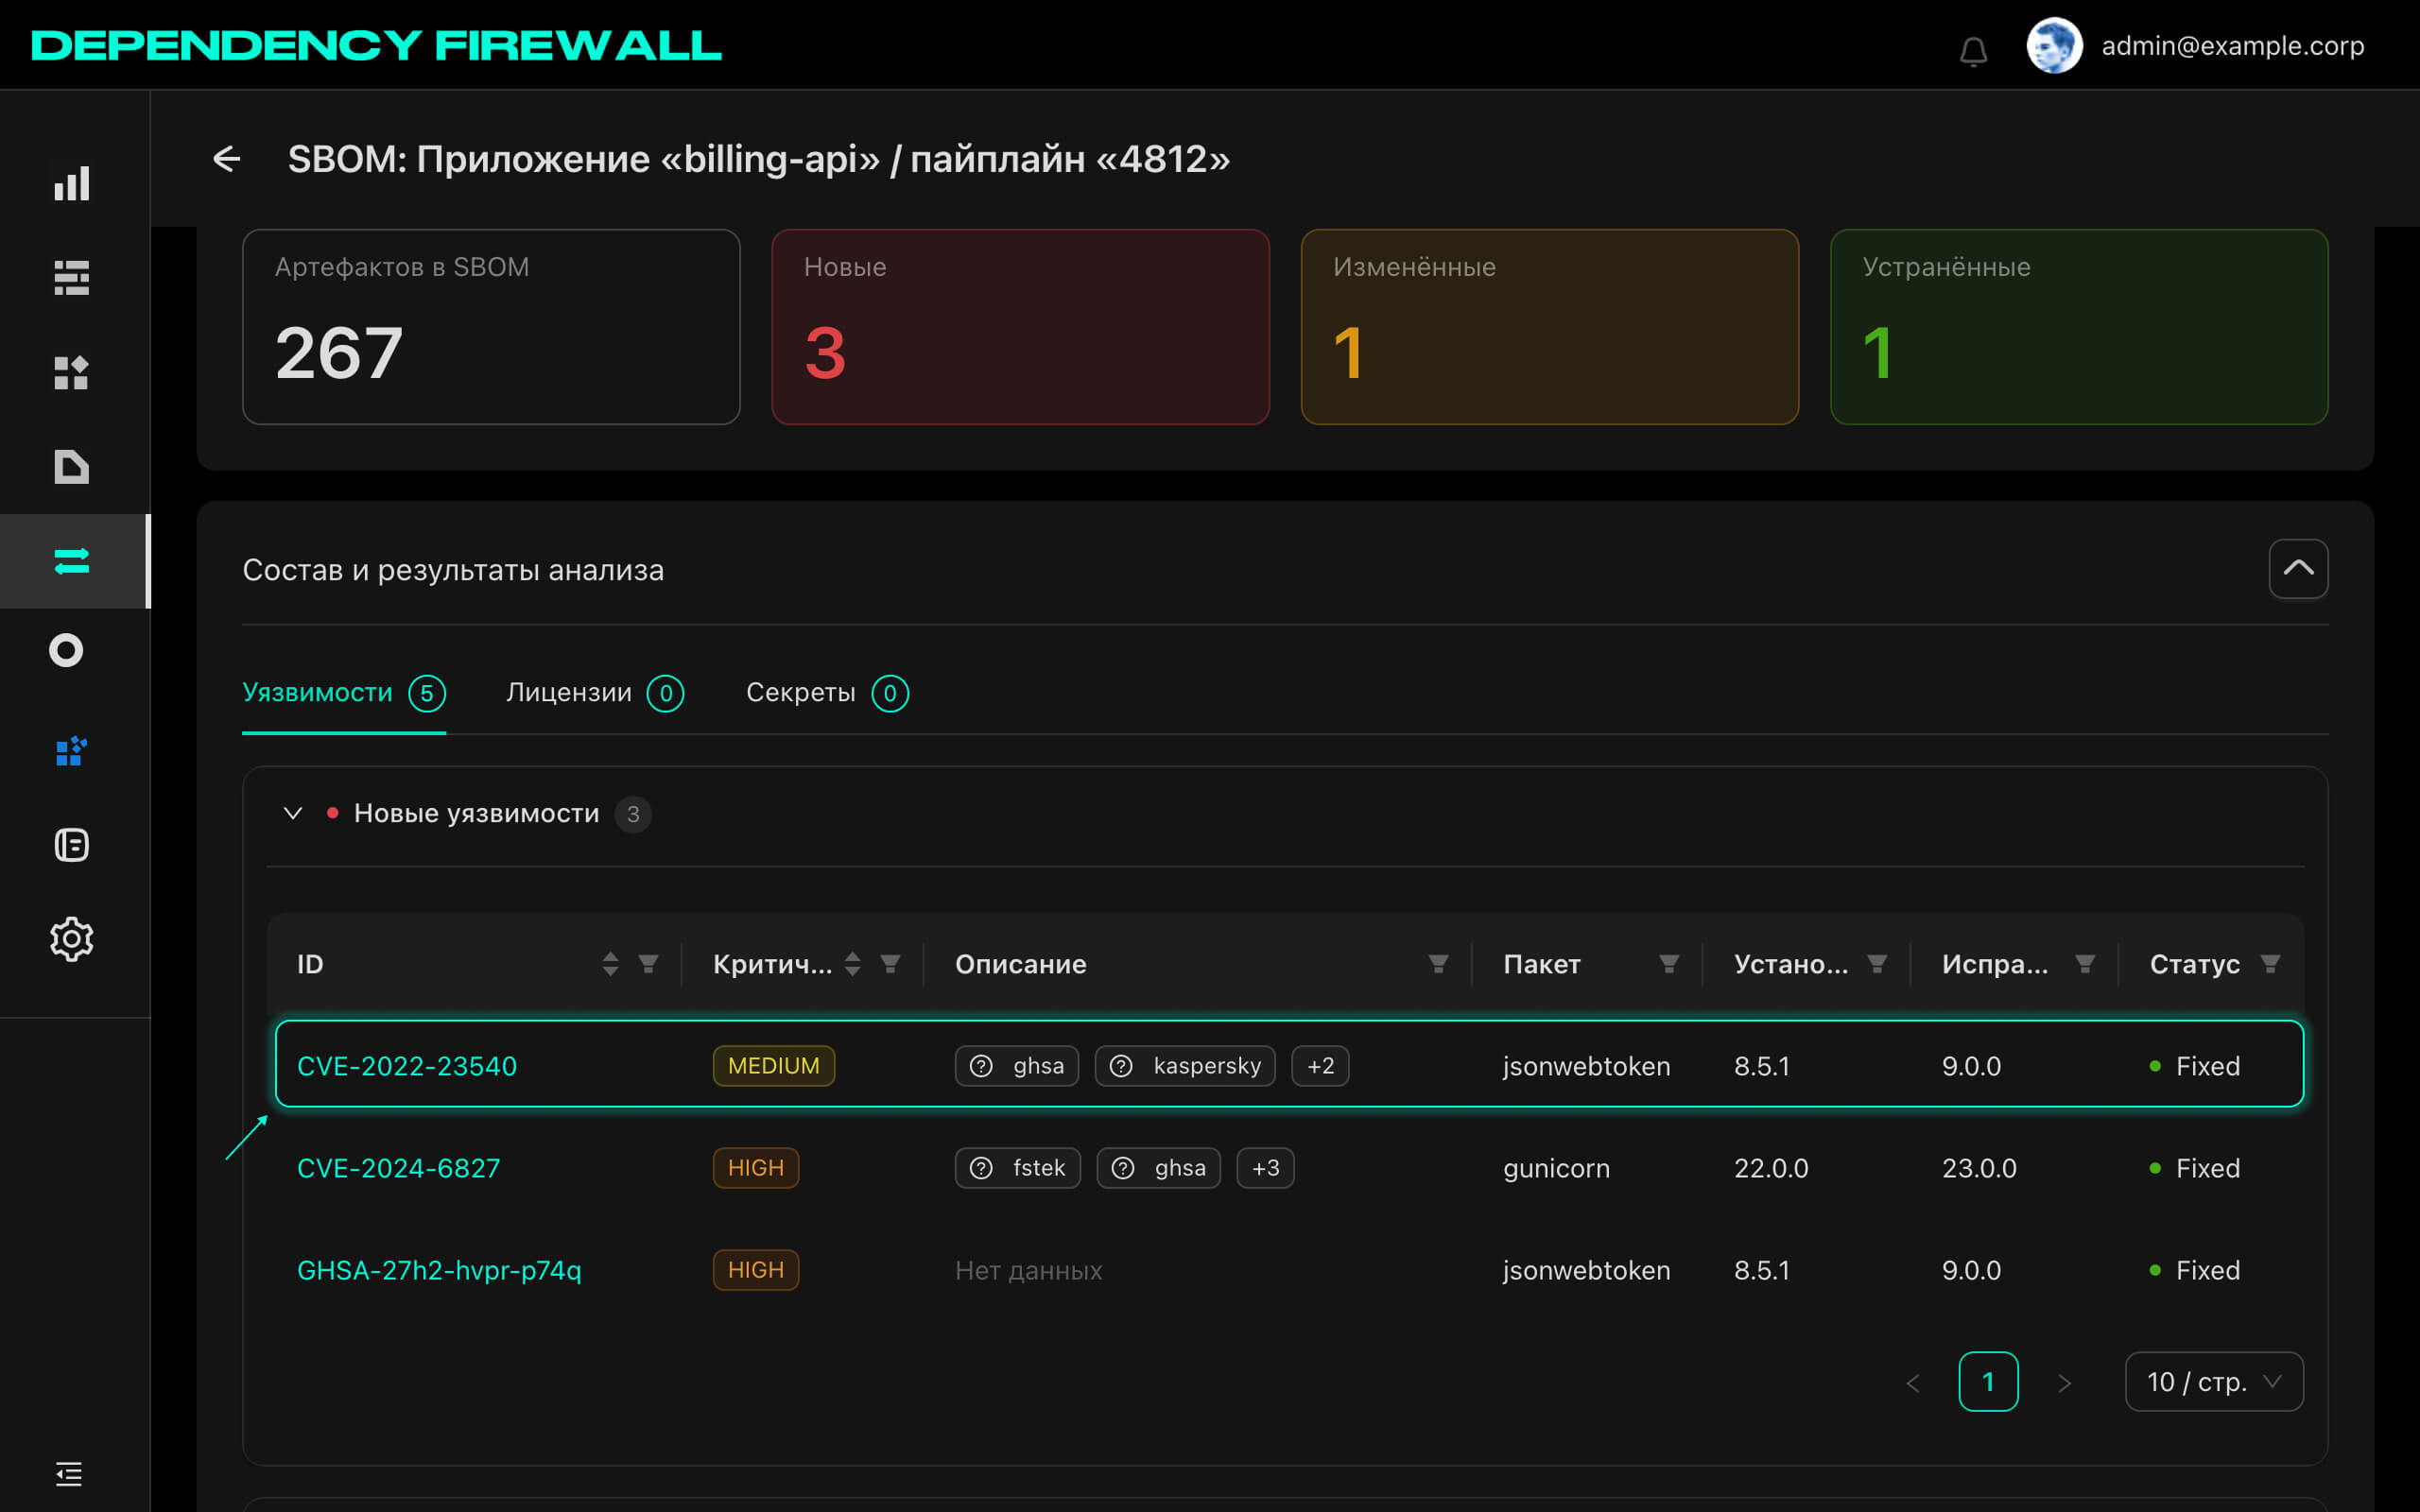
Обзор продукта
CICADA8 Dependency Firewall
CICADA8 Dependency Firewall