


Сообщить об инциденте
Оставьте заявку и мы свяжемся с вами в ближайшее время
Проблема
Атаки, которые пропускает проверка по CVE
Через зависимости приходят атаки четырёх классов. Злоумышленник выкладывает в публичный реестр вредоносный пакет или вредоносную версию известного пакета, и сборка может скачать их раньше, чем появится CVE. У пакетов‑двойников и пакетов, которые подменяют внутреннее имя, CVE, как правило, нет. Пока записи нет, проверка по CVE такие пакеты пропускает.
Account takeover
захват аккаунта мейнтейнера
npm: chalk, debug — опубликованы вредоносные версии, 2025
Typosquatting
пакет-двойник
npm: crossenv вместо cross-env — крал переменные окружения, 2017
Dependency confusion
подмена внутреннего имени
npm, PyPI: публичный пакет с внутренним именем — ставится вместо вашего
Protestware
саботаж автора
npm: node-ipc — перезаписывал файлы по геолокации, 2022

Транзитивные зависимости
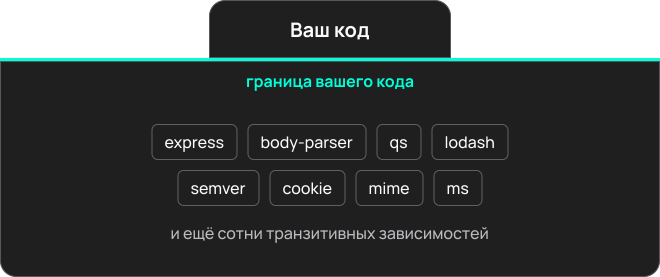
Прямые зависимости тянут за собой транзитивные. Их подбирает менеджер пакетов, и команда их не выбирает. Проверка собственного кода эти пакеты не покрывает, хотя они попадают в сборку. Вредоносный код в npm и PyPI может исполниться уже при установке пакета, на раннере CI, где лежат токены.
Окно после скачивания
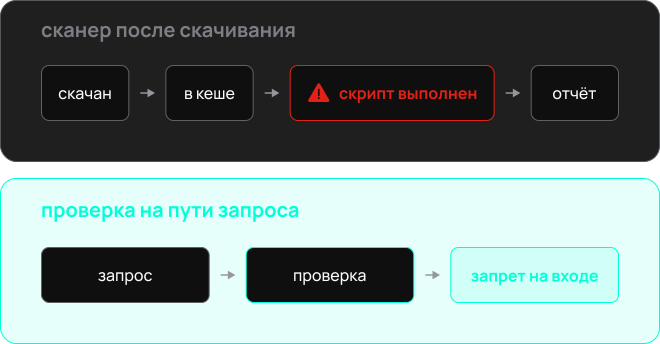
Сканер после скачивания сообщает о проблеме, когда пакет уже в сборке и его скрипт установки выполнился на раннере. Проверка на пути запроса принимает решение до выдачи, и запрещённый пакет до раннера не доходит.
Решение
Как устроен Dependency Firewall
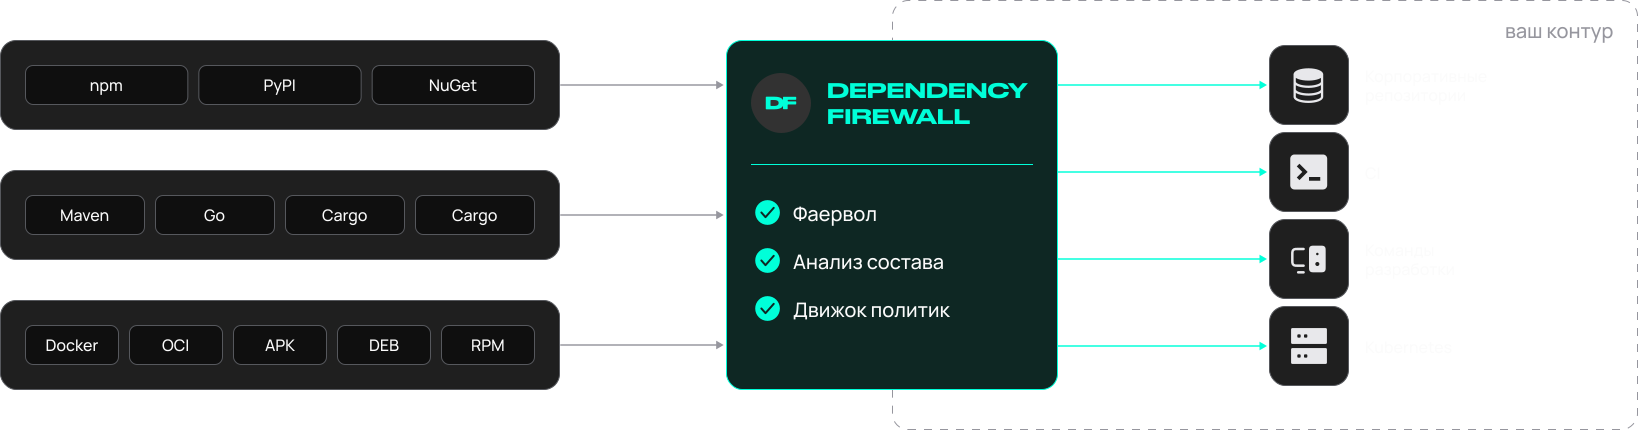
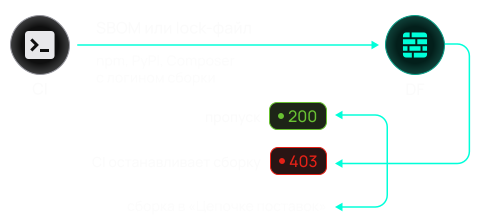
DF стоит между публичными реестрами и потребителями пакетов и образов: корпоративными репозиториями (Nexus, Artifactory, Harbor), CI, командами разработки и Kubernetes. Каждый пакет и образ проверяется до выдачи: запрещённая версия не выдаётся, разрешённая уходит потребителям.
Для менеджеров пакетов и Docker DF выглядит как ещё один внутренний реестр со своим адресом и учётными записями.
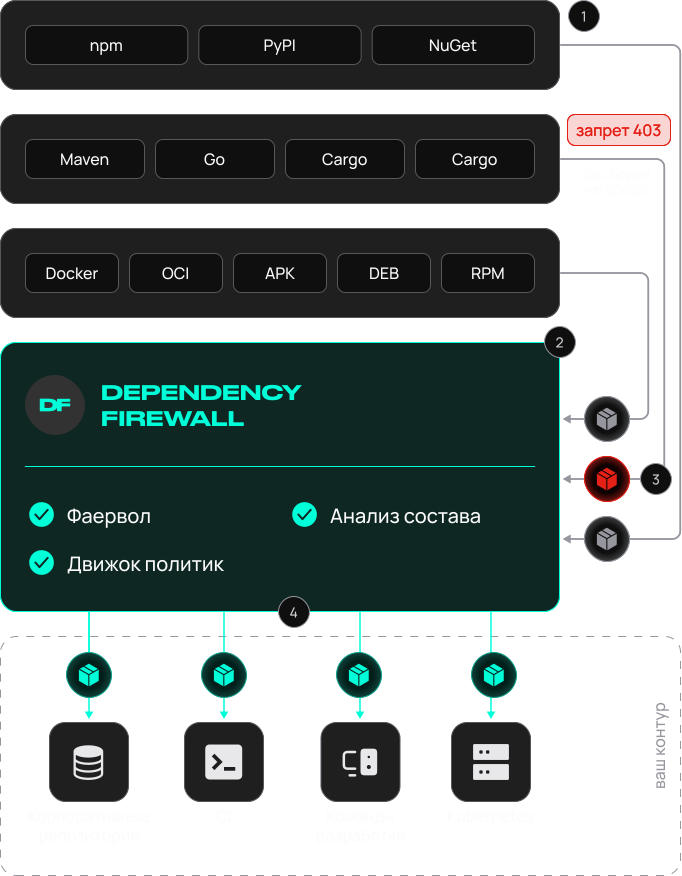
запрет 403
до сборки не дошёл


1
DF на границе контура
2
Запрос идёт через DF
3
Запрещённый пакет остаётся за DF
4
Проверенные пакеты уходят потребителям
Проверка на входе
Вредоносные версии, уязвимости, лицензии, секреты в образах
На пути запроса
Пакет или образ получает запрет или пропуск до выдачи клиенту
Скачивание и публикация
Пакеты и образы проверяются при скачивании, образы ещё и при публикации

Видео
Путь сборки через DF
Короткий ролик о сборке: DF отклоняет вредоносный пакет, уязвимую версию и образ с секретами, затем после обновления базы угроз перепроверяет состав сборки.
Сценарии
Четыре точки контроля в вашей инфраструктуре
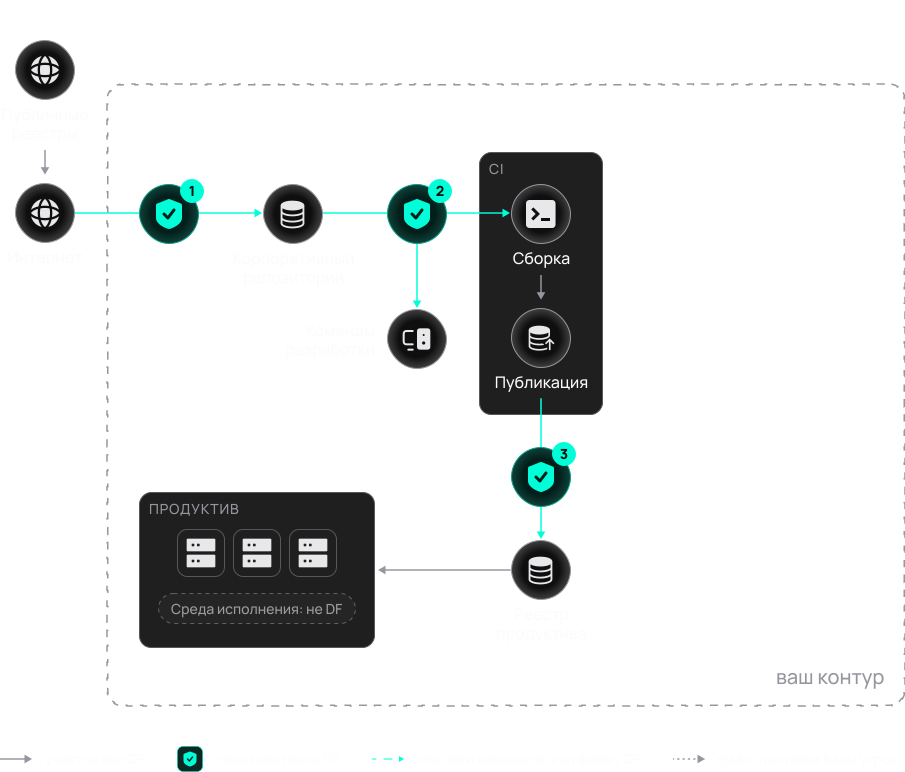
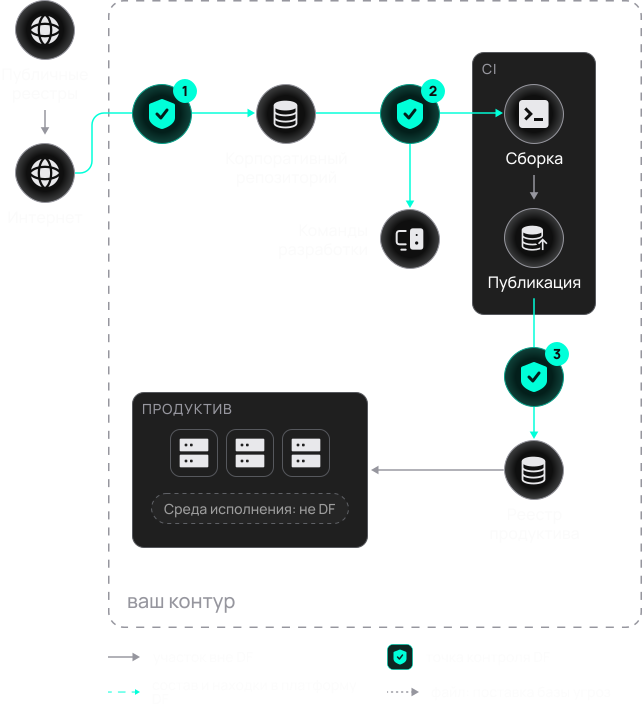
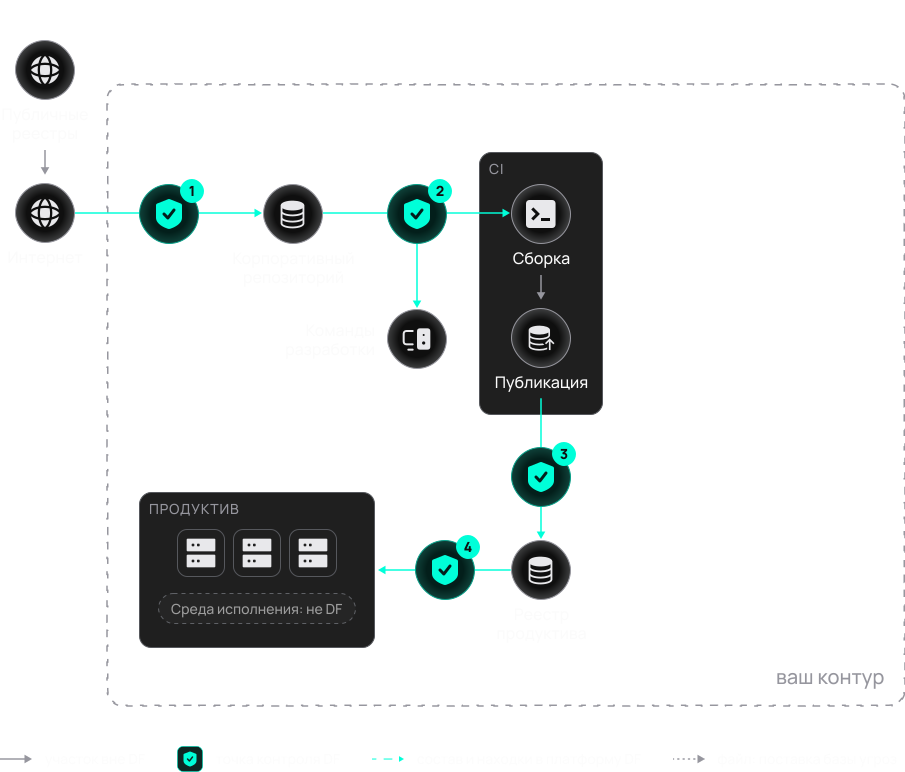
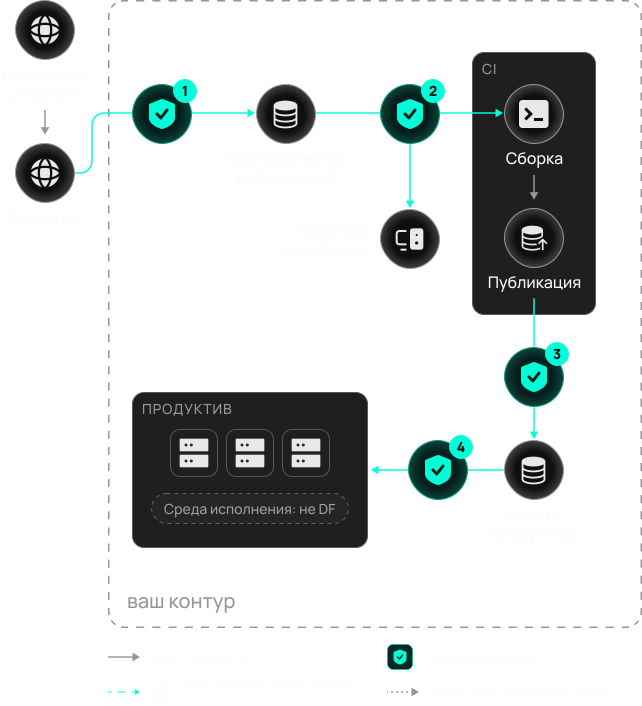
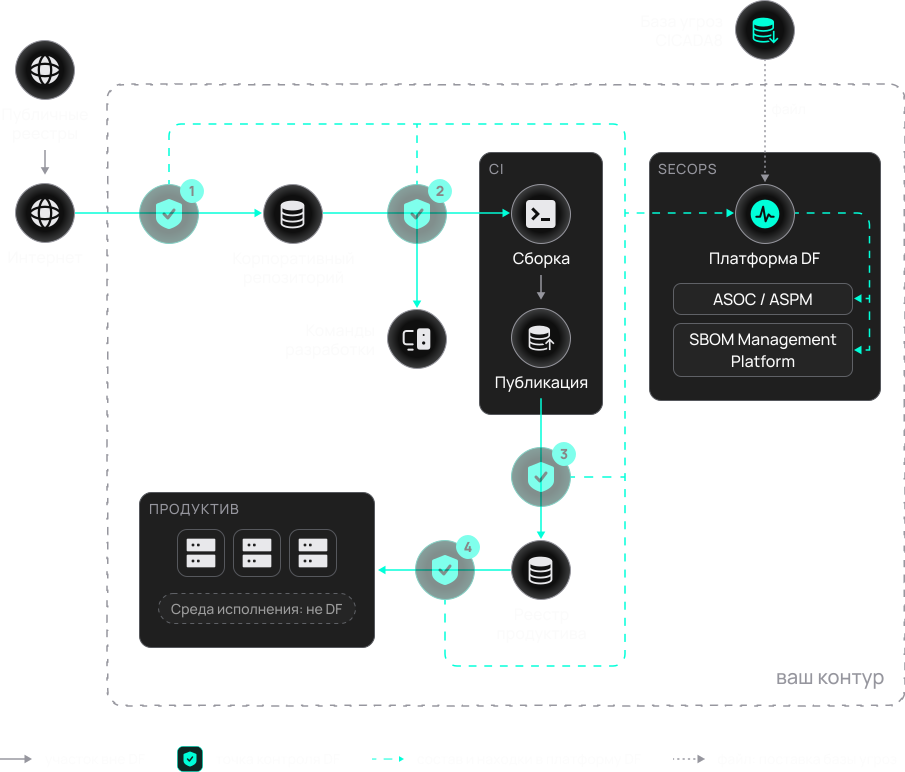
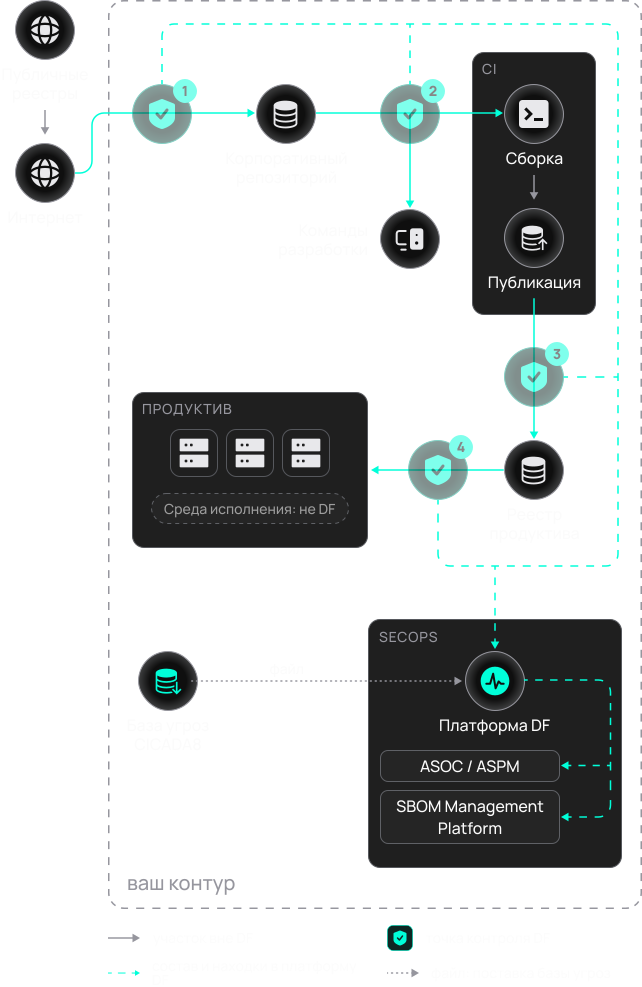
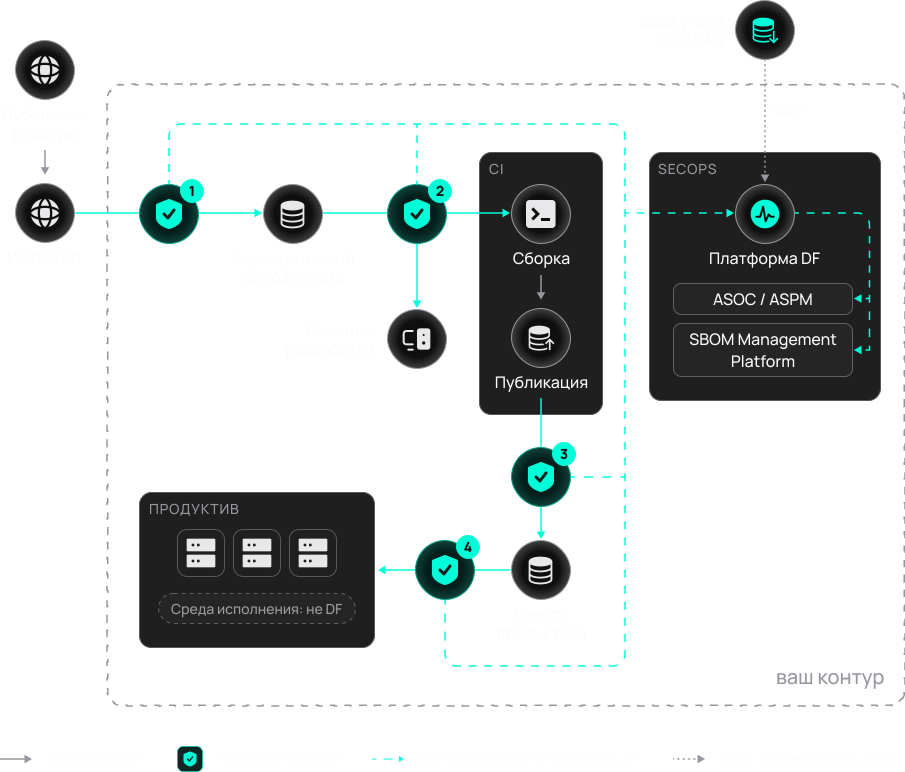
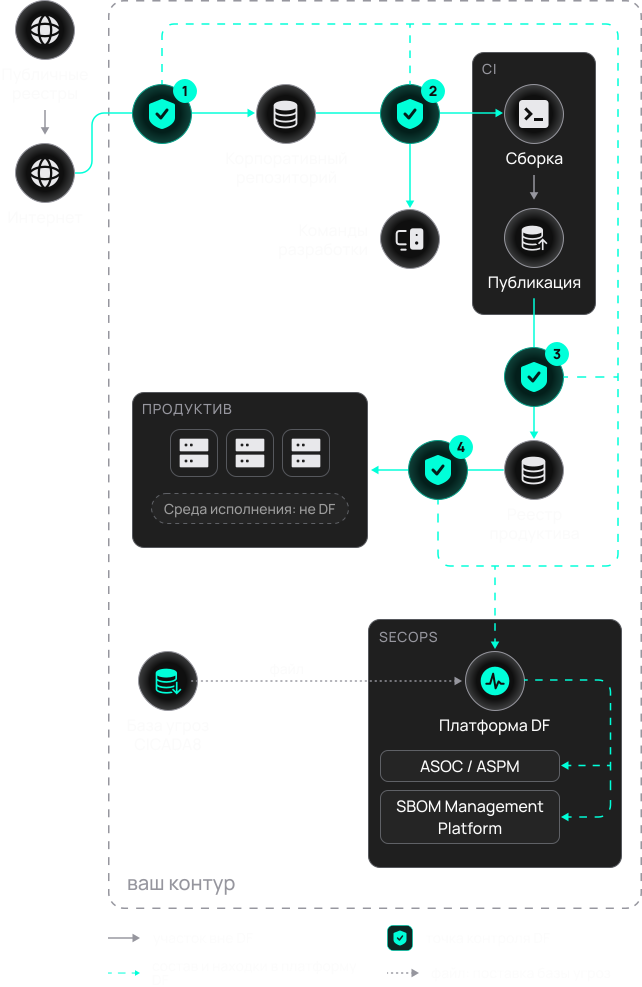
DF контролирует четыре точки: вход в контур, путь от корпоративного репозитория к командам разработки и CI, публикацию образа и его выдачу в продуктив. Точки контроля передают состав сборок и находки в платформу DF, она выгружает их в системы SecOps.

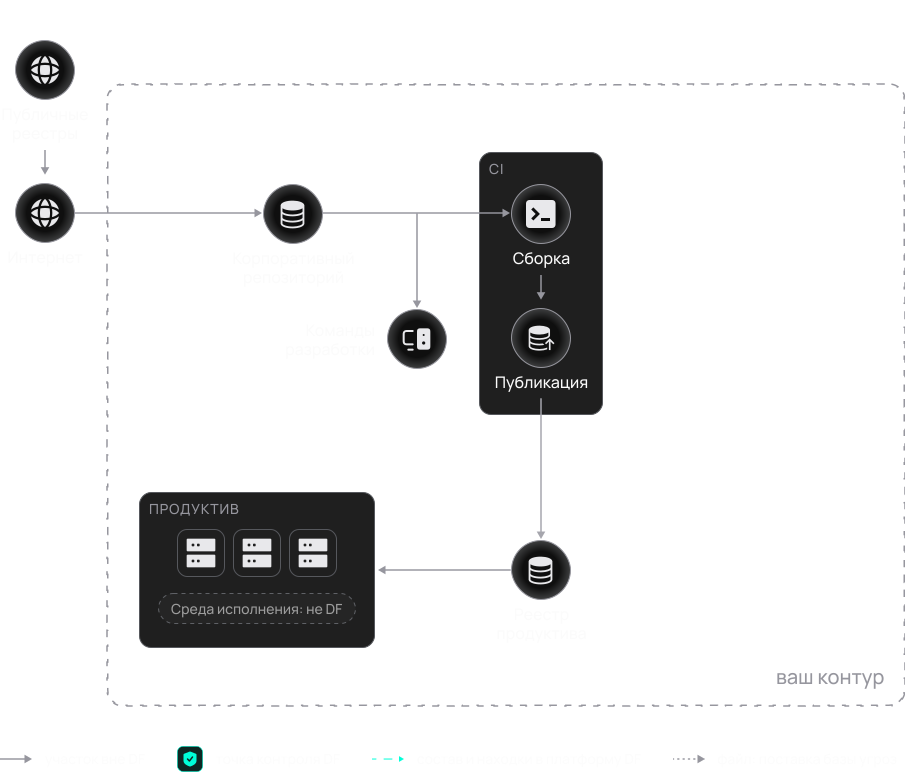
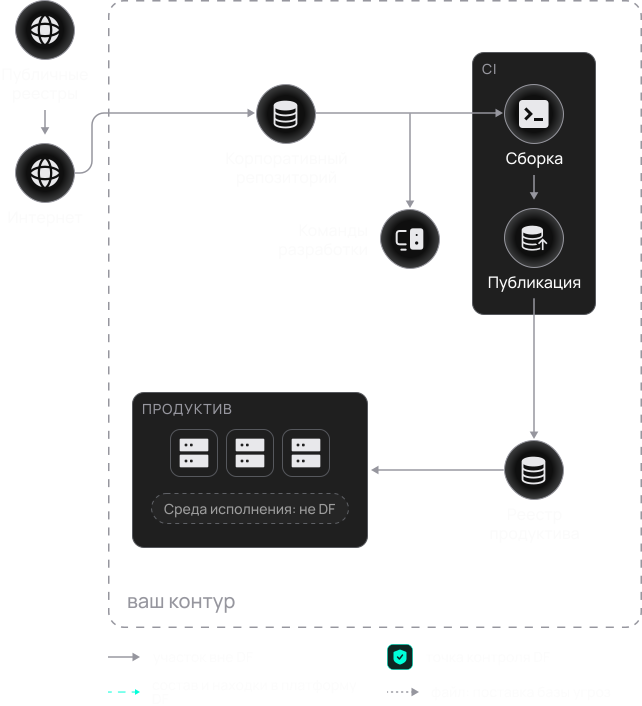
Ваш контур
Пакеты и образы из публичных реестров идут в корпоративный репозиторий, к командам разработки и в CI, собранные образы уходят в продуктив. Дальше на схеме показано, где на этом пути встаёт DF.
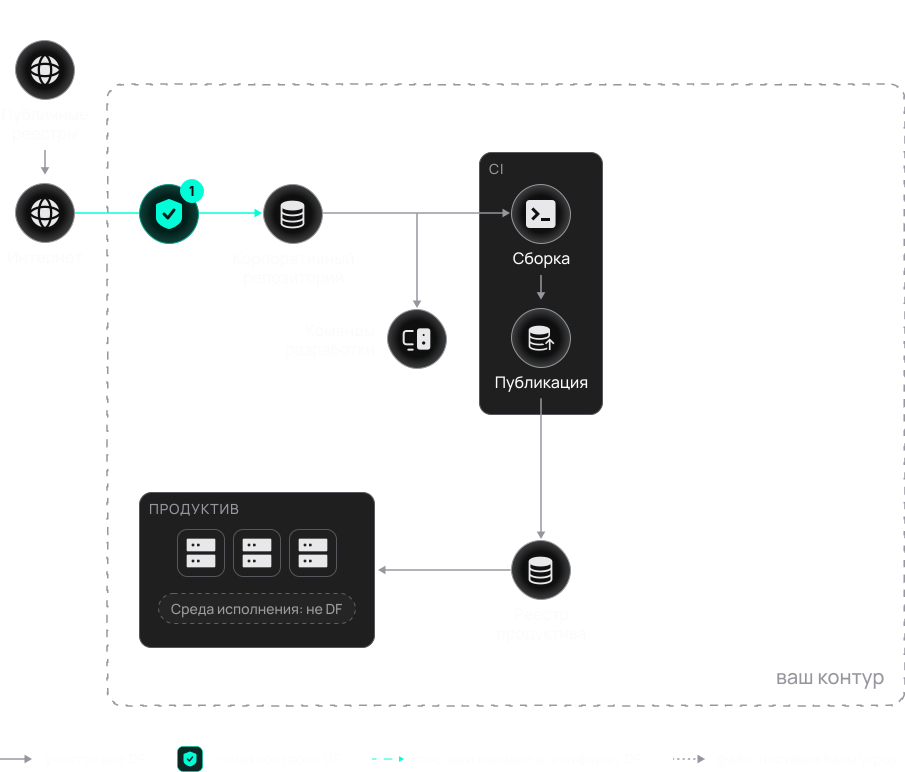
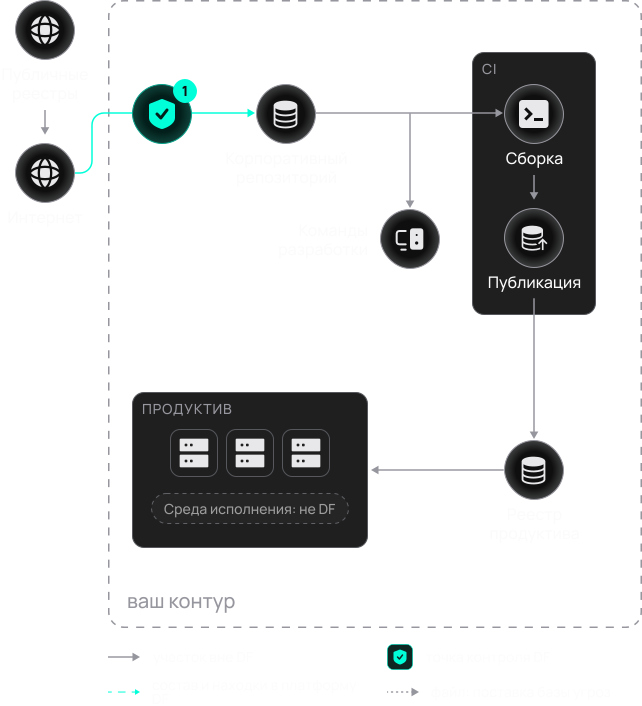
1

Вход в контур
Корпоративный репозиторий получает пакеты из интернета через DF. Здесь действуют общие политики компании: они запрещают пакеты с недопустимыми лицензиями, малоизвестные и заброшенные проекты, а также вредоносные версии, в том числе известные пакеты-двойники. В кеш репозитория попадает только проверенное.
Пример
crossenv не попадёт ни в кеш, ни в сборку billing-api
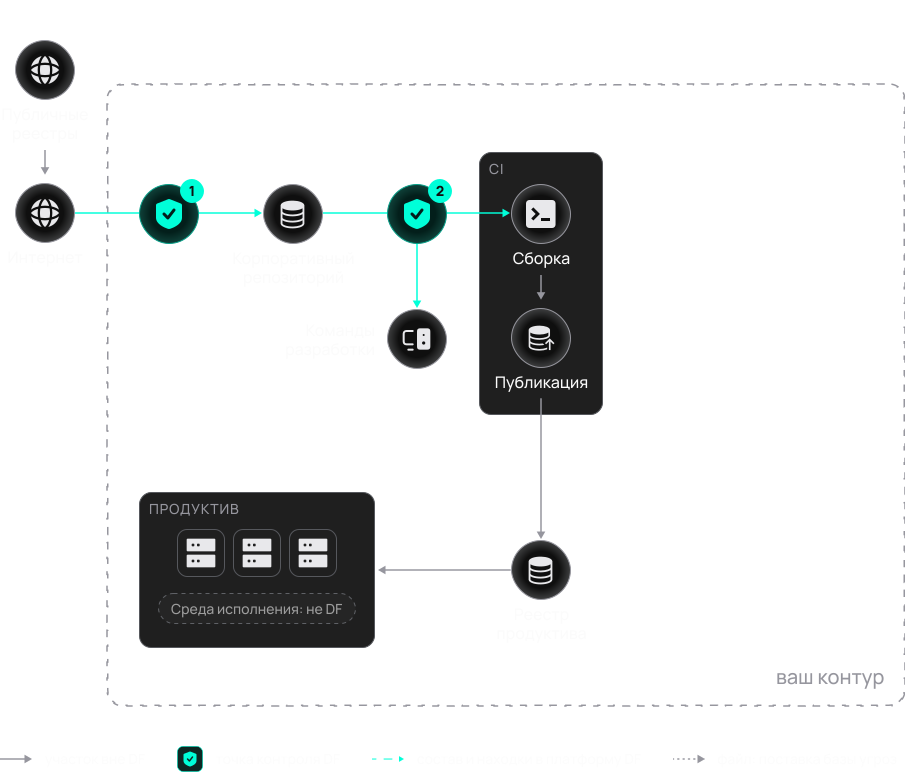
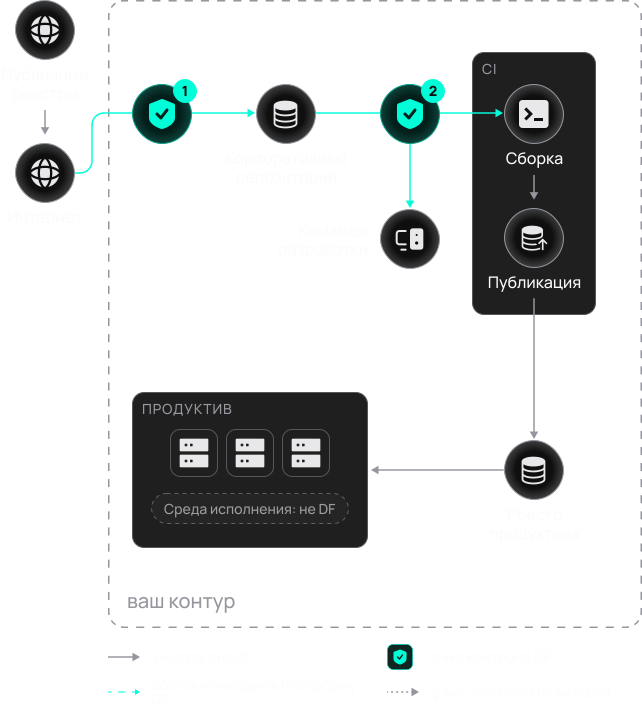
2

Команды и CI
Команды и CI скачивают пакеты через DF под своими учётными записями, и к этим учётным записям применяются политики команды. К логину CI добавляется номер сборки, поэтому DF связывает каждый скачанный пакет со сборкой.
Пример
lodash 4.17.11 получает 403 с номером политики и ссылкой на карточку блокировки в логе сборки
3

Публикация образа
CI публикует образ через DF, и DF проверяет каждый слой: уязвимости, секреты и лицензии. Образ, который запрещает политика, в реестр не попадает.
Пример
billing-api:1.4.2 с ключом AWS отклонён, тега в реестре нет. Версия 1.4.3 опубликована
4

Выдача в продуктив
Кластер продуктива скачивает образы через DF под своей учётной записью и по своим политикам.
Пример
продуктив получает billing-api:1.4.3, прошедший проверку при публикации

Состав и перепроверка
Платформа DF хранит состав сборок из CI и при обновлении базы угроз перепроверяет последние сборки без пересборки. Если появилась новая уязвимость, сборка получает отметку «Есть изменения», а пользователям платформы приходит уведомление. SBOM и находки платформа передаёт в системы SecOps.
Пример
платформа DF хранит состав сборок из CI и при обновлении базы угроз перепроверяет последние сборки без пересборки. Если появилась новая уязвимость, сборка получает отметку «Есть изменения», а пользователям платформы приходит уведомление. SBOM и находки платформа передаёт в системы SecOps
Анализ кода (SAST)
не DF
Контроль open source на входе (OSA)
DF, точки 1 и 2
Анализ состава сборок (SCA)
платформа DF; ваш SCA в CI остаётся
Контроль образов
DF, точки 3 и 4
Среда исполнения
не DF
Один экземпляр DF на все точки или несколько: решаете вы. Точки разделяются группами фаервола: у каждой группы свои псевдонимы реестров и учётные записи.
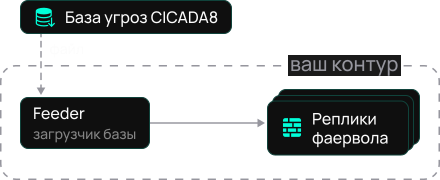
В закрытый контур база угроз CICADA8 приходит файлом.
Возможности
Политики, проверки и интеграции
Как DF принимает решение по запросу, что проверяет в пакетах и образах и куда передаёт результаты.
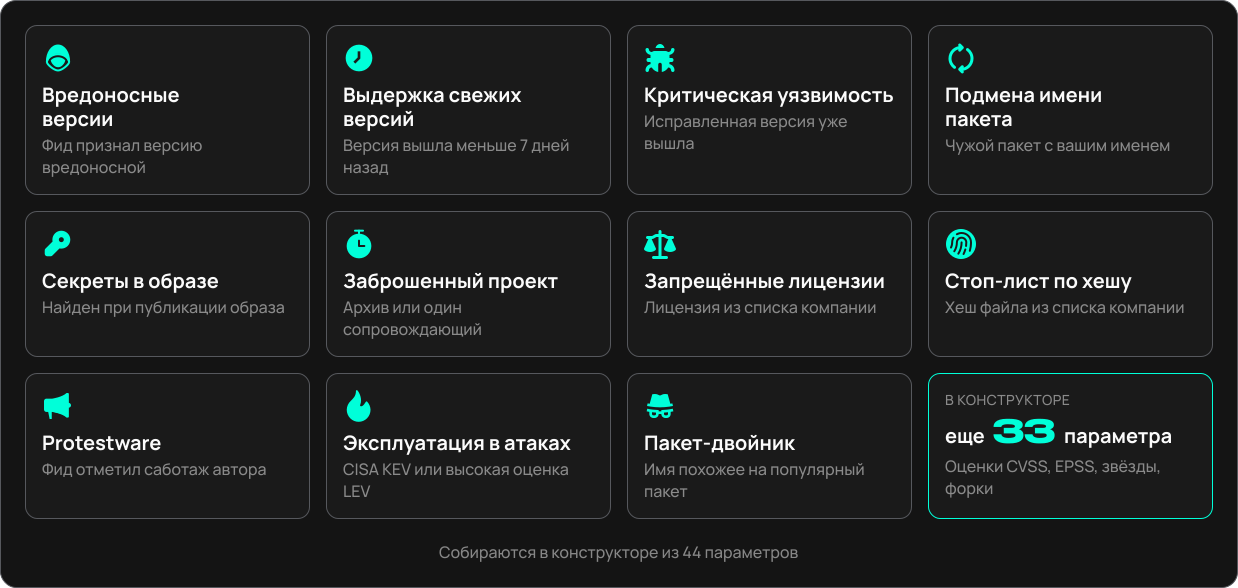
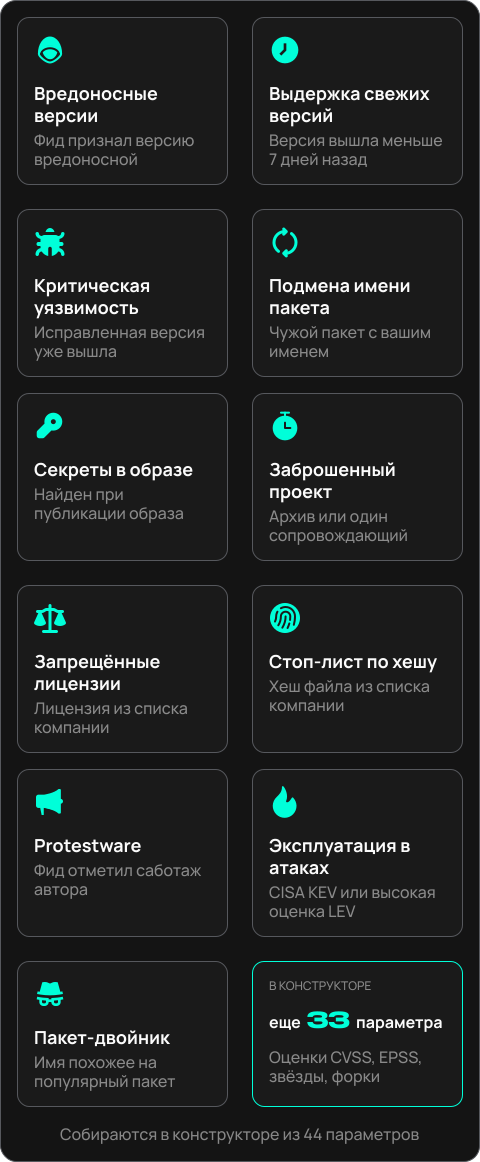
Политика состоит из правил, правило собирается из условий по 44 параметрам: фид угроз Kaspersky OSS (отдельная лицензия), стоп-листы имён, версий и хешей, уязвимости, лицензии, секреты и метаданные пакета. Условия внутри правила объединяются по «И», правила объединяются по «И» или «ИЛИ», в том числе группами.
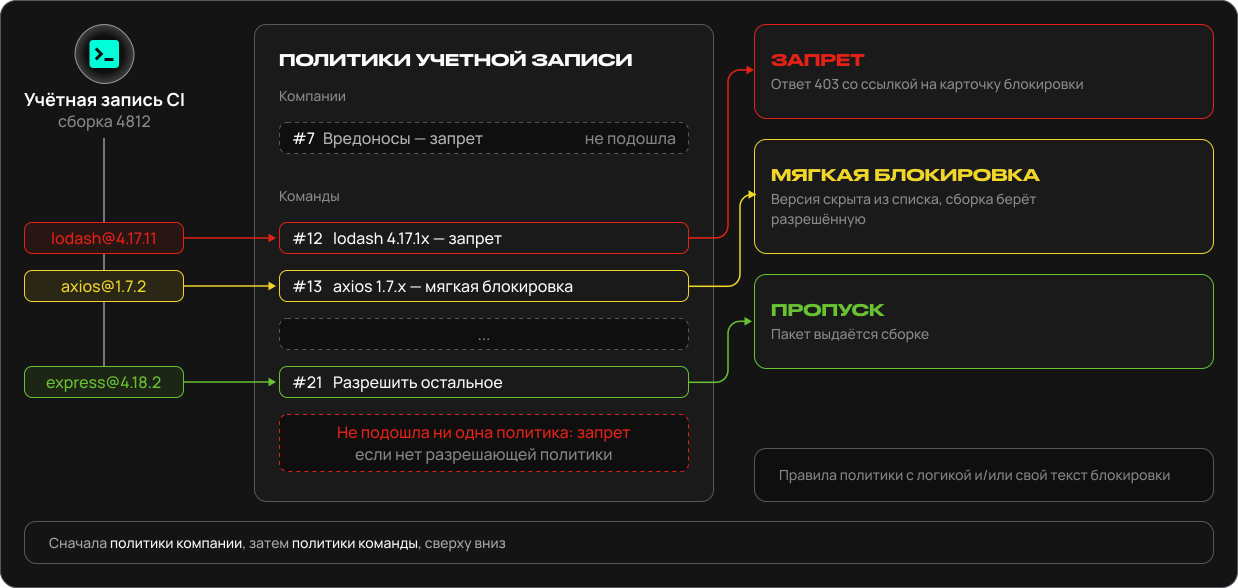
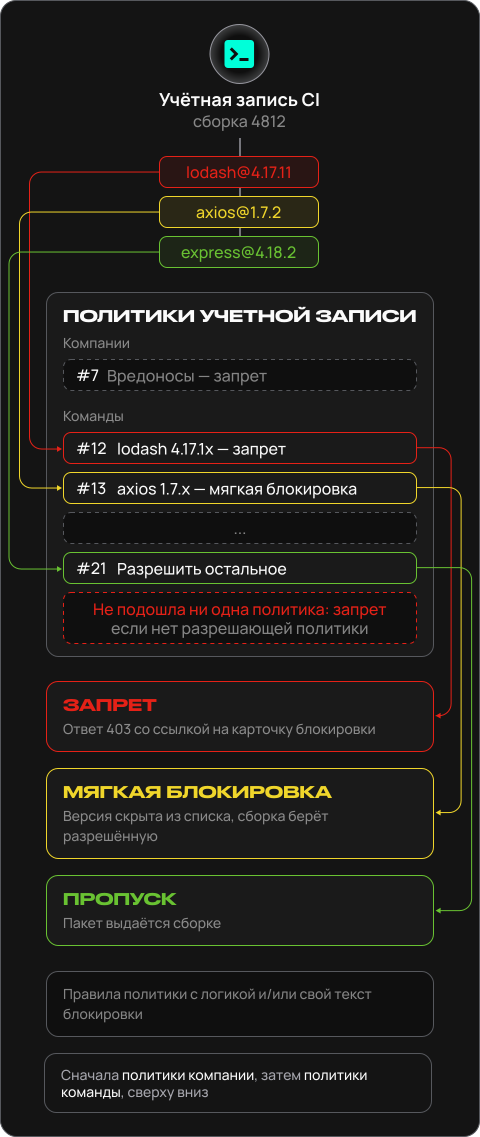
Запрос проходит политики компании, затем политики команды, сверху вниз, и решает первая подходящая. Если не подошла ни одна, действует запрет по умолчанию с записью в журнале активности.
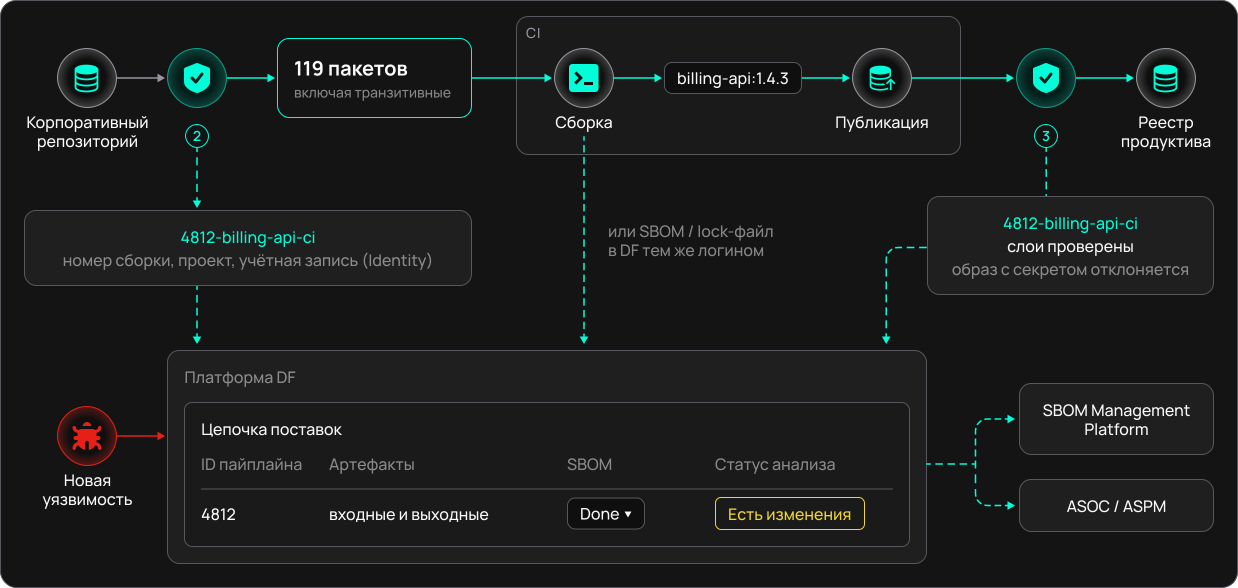
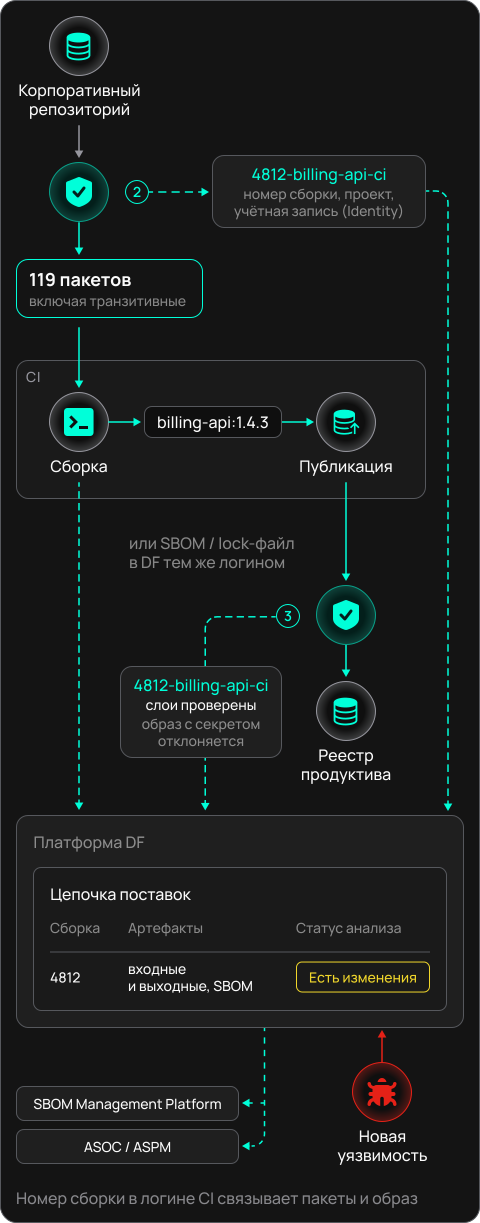
К логину CI добавляются номер сборки и проект: 4812---billing-api---ci, пароль прежний. DF связывает со сборкой каждый скачанный пакет, включая транзитивные и опубликованный образ. Если адреса в клиентах пока не меняли, CI загружает в DF SBOM или lock-файл npm, PyPI или Composer тем же логином.
GitLab CI
GitHub Actions
Azure DevOps
Jenkins
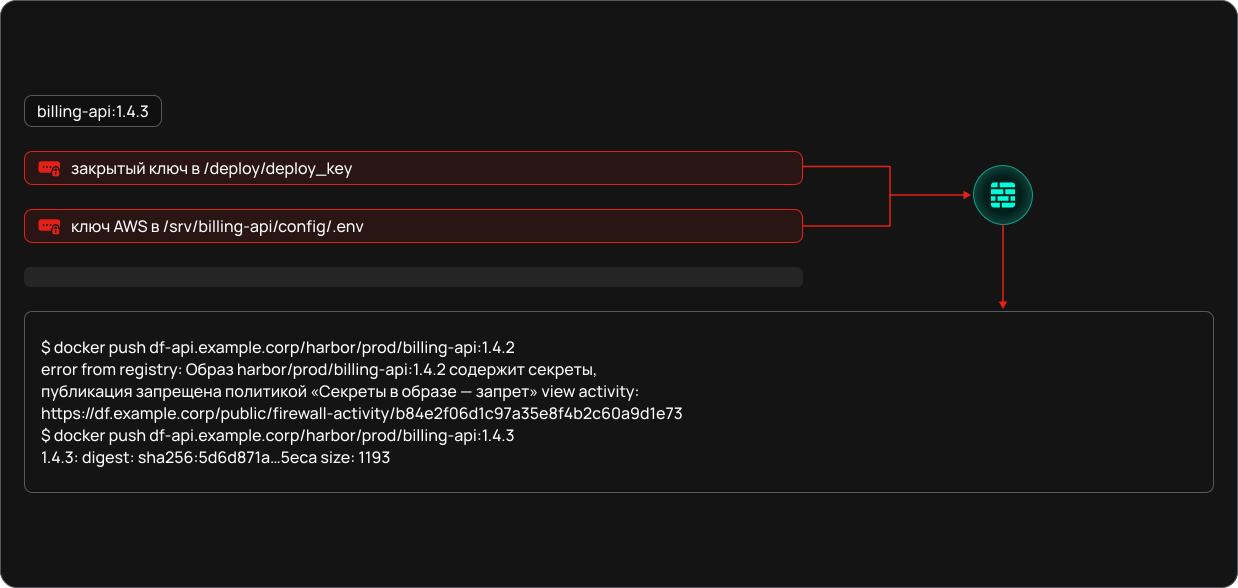
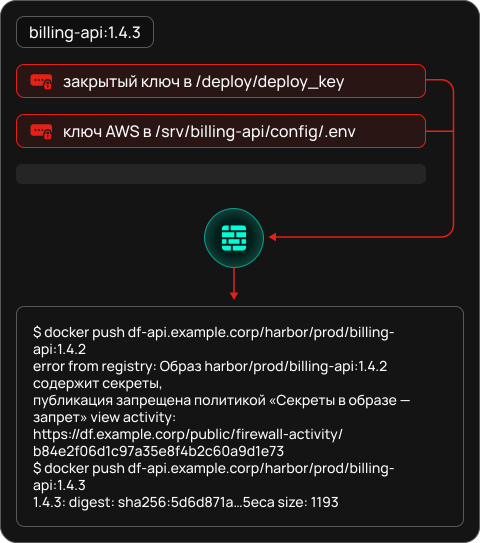
При публикации через DF Docker- и OCI-образ проверяется слой за слоем: уязвимости, секреты и лицензии. При запрете клиент получает отказ с текстом политики и ссылкой на карточку блокировки, и тег в реестре не появляется. DF публикует разрешённый образ в целевой реестр. Образы из внешних реестров при скачивании проверяются так же.
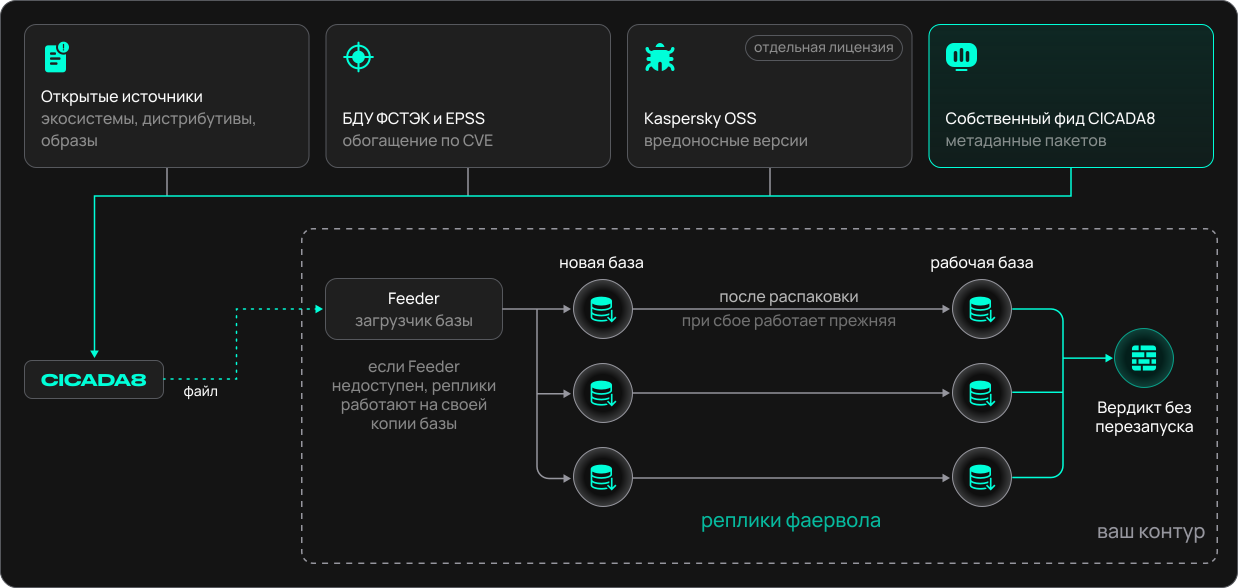
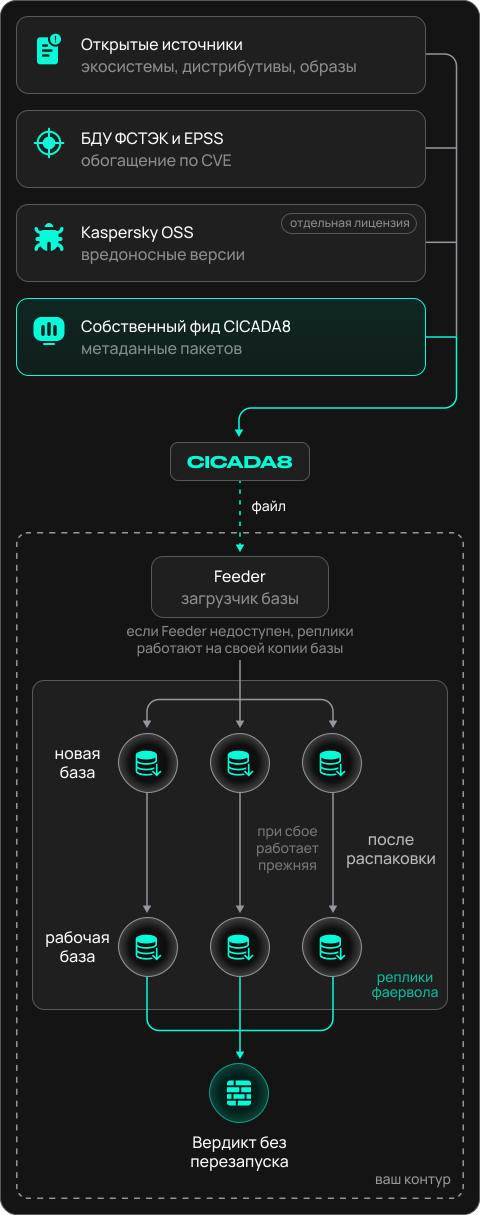
CICADA8 собирает базу угроз ежедневно из более чем 30 источников, в том числе БДУ ФСТЭК и EPSS. Фид Kaspersky OSS подключается по отдельной лицензии. Политика по категории угрозы запрещает версии, которые фид относит к вредоносным, хакерским инструментам или саботажу автора (protestware), в том числе без CVE.
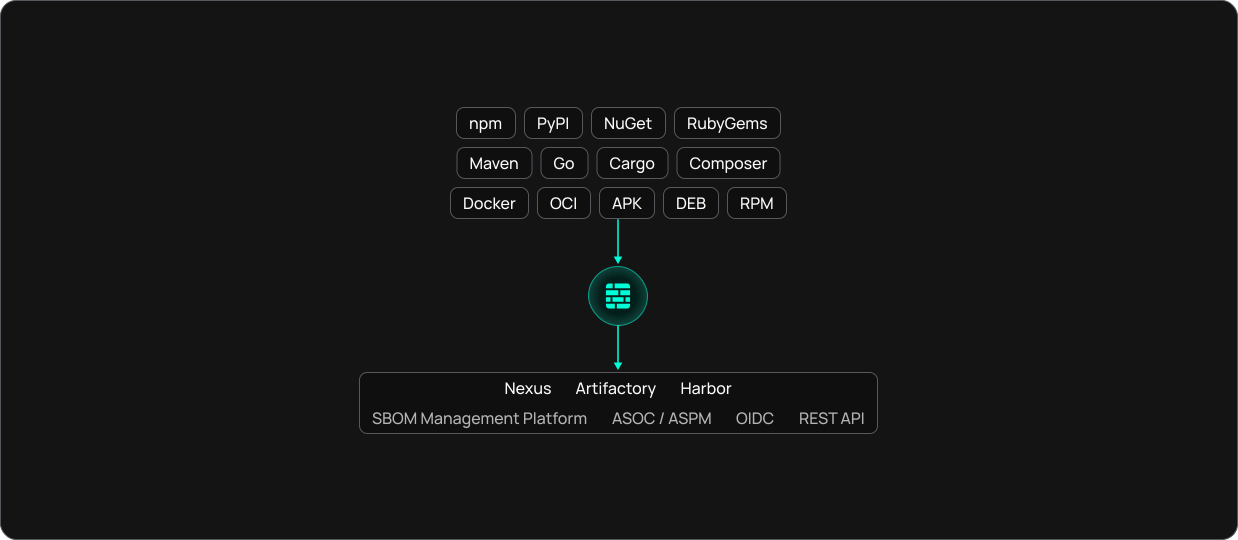
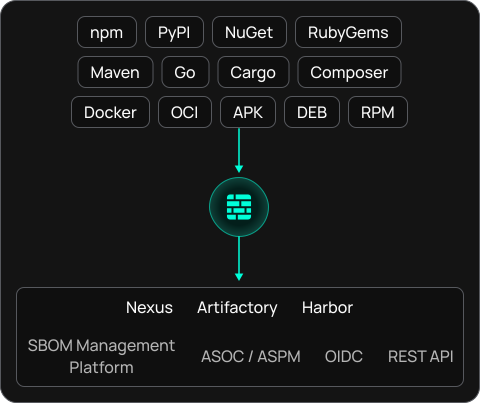
DF работает с npm, PyPI, Maven и Gradle, Go, Cargo, RubyGems, NuGet, Composer, Docker- и OCI-образами и системными пакетами APK, DEB и RPM. Подключается к корпоративным репозиториям Nexus, Artifactory и Harbor. Выгружает SBOM и находки во внешние системы, поддерживает вход через SSO (OpenID Connect) и интеграцию по REST API. Экспорт SBOM доступен по пакету и по сборке.
Преимущества
Почему Dependency Firewall
Три свойства DF, которые можно увидеть на демо и проверить на пилоте.
01
Образ по слоям
При публикации Docker-образ проверяется по слоям, в том числе на секреты. Образ с ключом в слое в реестр не попадает.
02
Состав сборки
Состав сборки складывается из её фактических скачиваний через DF. Отдельный шаг сканирования в пайплайне для этого не нужен.
03
Вердикт в контуре
Фаервол проверяет запросы по локальной копии базы угроз внутри контура, с интернетом и без. Обращений к CICADA8 и телеметрии в нём нет. Обновления базы загрузчик берёт из реестра CICADA8 или получает файлом.
Внедрение
Варианты внедрения
DF разворачивается в вашем контуре и подключается к репозиториям и CI, которые у вас уже есть.
Размещение

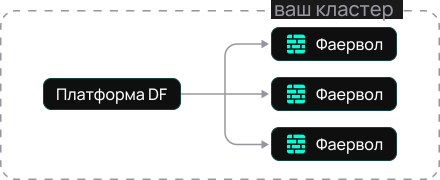
Kubernetes
Установка через Helm в ваш кластер. Вариант для промышленной эксплуатации: масштаб задаётся числом реплик фаервола.

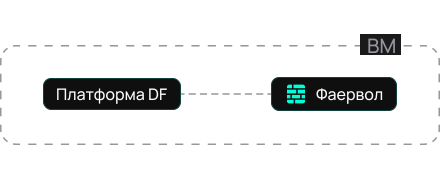
Виртуальная машина
Установка через Docker Compose на одну ВМ. Для пилота и небольшого контура.

Закрытый контур
Работа без доступа в интернет. База угроз приходит файлом по вашему регламенту и применяется без перезапуска, обновлять её рекомендуем ежедневно.
Подключение
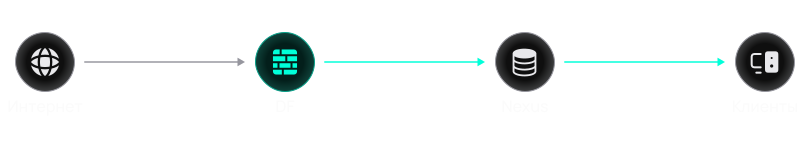
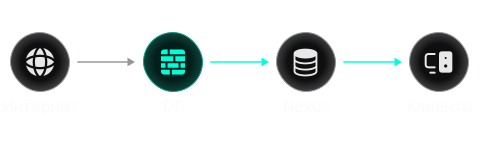
Точка 1: между интернетом и Nexus
DF за Nexus
В proxy-репозитории Nexus вышестоящим источником указывается DF. Настройки меняются только в Nexus, а в кеш попадает лишь проверенное.
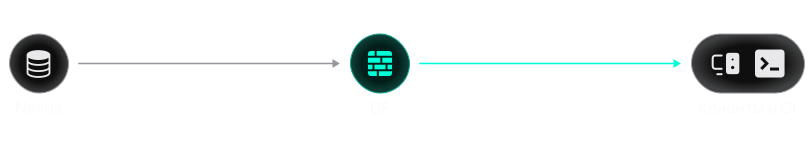
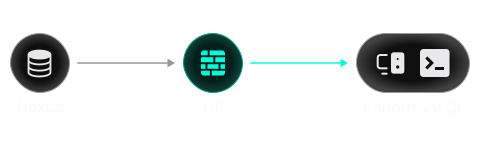
Точка 2: между Nexus, командами и CI
DF перед Nexus
Клиенты и CI получают адрес DF вместо адреса Nexus, в CI к логину добавляются номер сборки и проект. Репозитории Nexus остаются прежними. Публичные источники в клиентах убирают, а прямой доступ клиентов к Nexus закрывают.
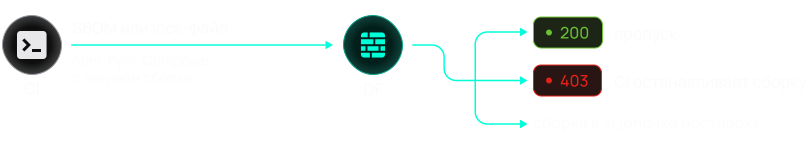
Без смены адресов
CI отправляет в DF SBOM сборки или lock-файл npm, PyPI или Composer с логином сборки и получает ответ 200 или 403 с номером политики. По ответу 403 сборку останавливает CI. Сборка появляется в «Цепочке поставок».
Один экземпляр DF на все точки или несколько: решаете вы. Схемы показаны на примере Nexus, DF работает также с Artifactory и Harbor.


Документы
Включено в реестр отечественного ПО
Лицензионное соглашение
77 Кб
Инструкция по установке
561 Кб
Руководство пользователя
151 Кб
Описание технических средств для управления лицензионными ключами
79 Кб
Описание жизненного цикла
253 Кб
Информация о стоимости
136 Кб
Информация о технической поддержке
137 Кб
Инструкция по эксплуатации
210 Кб
Официальное наименование ПО: Программное обеспечение ЭВМ «Cicada8 Dependency Firewall» (альтернативные наименования: «Dependency Firewall» и «CICADA8 DF»).
Ответы на частые вопросы
Это решение для защиты цепочки поставок ПО и анализа зависимостей, которые используются при разработке. Оно проверяет компоненты, пакеты, контейнеры и другие артефакты до того, как они попадут в процесс сборки или реестр. Для бизнеса это снижает риск использования уязвимых, вредоносных или нежелательных зависимостей в программных продуктах и помогает выстраивать безопасную разработку без лишней нагрузки на команды.
Классический SCA-инструмент часто выявляет проблемы уже в репозитории, CI/CD или после сборки. Dependency Firewall делает акцент на превентивной проверке: небезопасные компоненты можно блокировать на этапе загрузки или попадания в пайплайн. Такой подход ближе к Shift Left Security: риски выявляются раньше, а разработчики получают меньше постфактум-задач на исправление зависимостей, которые уже успели попасть в продукт.
Чтобы понимать, какие open source-компоненты, библиотеки, пакеты и контейнерные образы используются в продукте и какие риски они несут. Уязвимая зависимость может стать точкой входа для атаки, а неподходящая лицензия — юридическим или комплаенс-риском. Регулярный анализ помогает контролировать состав ПО, оценивать критичность уязвимостей и быстрее принимать решения о замене, обновлении или блокировке компонентов.
SBOM — это перечень компонентов, из которых состоит программный продукт или артефакт сборки. Он помогает видеть, какие библиотеки, пакеты, версии и зависимости используются в ПО. Для компании SBOM полезен при аудите, расследовании инцидентов, управлении уязвимостями и проверке требований к безопасной разработке. В контексте Dependency Firewall SBOM помогает сделать цепочку поставок ПО более прозрачной и управляемой.
Dependency Firewall помогает защищать CI/CD за счет проверки компонентов и артефактов до их использования в сборке или размещения в реестре. Это снижает вероятность того, что в пайплайн попадут уязвимые пакеты, небезопасные контейнерные образы или компоненты с повышенным риском. Для команды разработки такой подход удобен тем, что контроль безопасности встраивается в процесс, но не превращается в ручную проверку каждого проекта.
Да, Dependency Firewall подходит для задач, связанных с безопасностью контейнеров и проверкой Docker-образов, если они используются в процессе разработки и доставки ПО. Решение помогает анализировать контейнерные артефакты, выявлять уязвимые компоненты и снижать риск попадания небезопасных образов в инфраструктуру. Это особенно важно для компаний, которые активно используют микросервисы, Kubernetes, частные реестры и автоматизированные пайплайны.
Командам разработки, DevOps, DevSecOps, ИБ и владельцам цифровых продуктов. Разработчики получают более понятные правила использования зависимостей, DevOps — контроль артефактов и реестров, ИБ — прозрачность цепочки поставок ПО и снижение рисков. Руководству продуктовой разработки такое решение помогает уменьшить вероятность инцидентов, связанных с уязвимыми библиотеками, контейнерами и сторонними компонентами.
Обзор продукта CICADA8 Dependency Firewall
Для доступа к онлайн-демо введите свои данные.